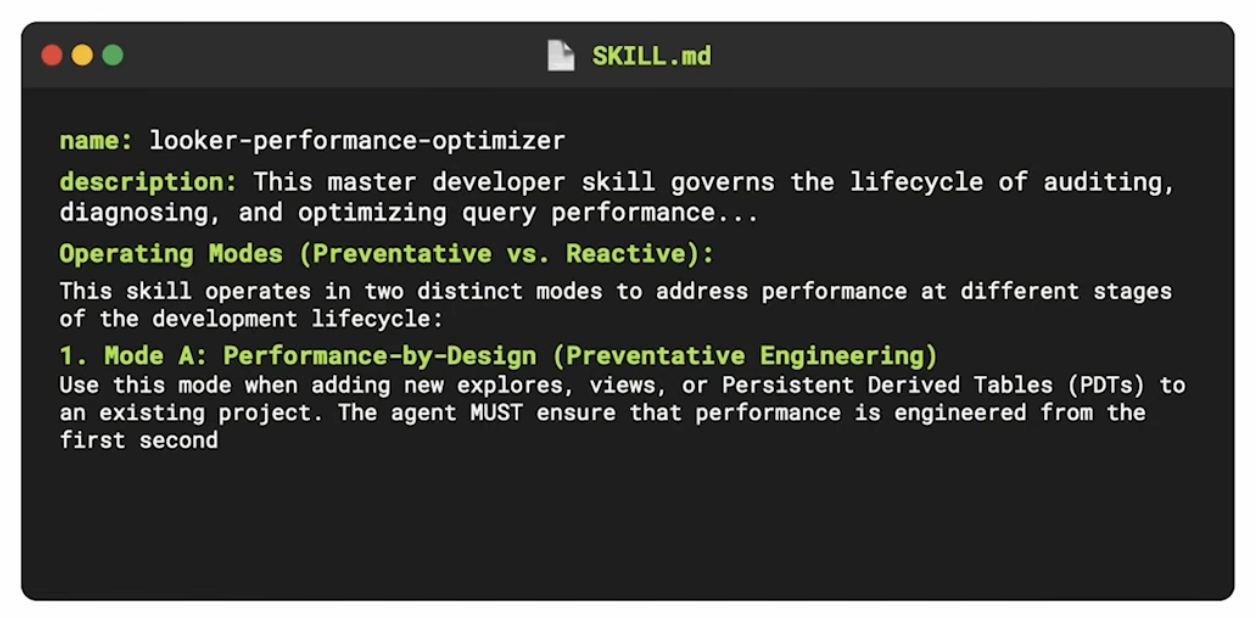
Looker 입문자를 전문가로 이끄는 길잡이

입문자가 처음 Looker를 접하면 데이터베이스 연결은 어떻게 하는지, 뷰와 모델은 무엇이 다른지, LookML 파일은 어디에 어떻게 써야 하는지 막막합니다. 공식 문서는 무엇부터 봐야 할지 모르겠고 물어볼 선배는 늘 바쁩니다. 유튜브에서 튜토리얼 영상을 몇 개 찾아보지만 수박 겉핥기로 배우는 것 같은 느낌을 지울 수 없습니다. 초보라면 누구나 겪었을 법한 이런 이야기도 AI 시대에는 점점 듣기 어려워질…
GKE 기반 애플리케이션 현대화 따라 해보기

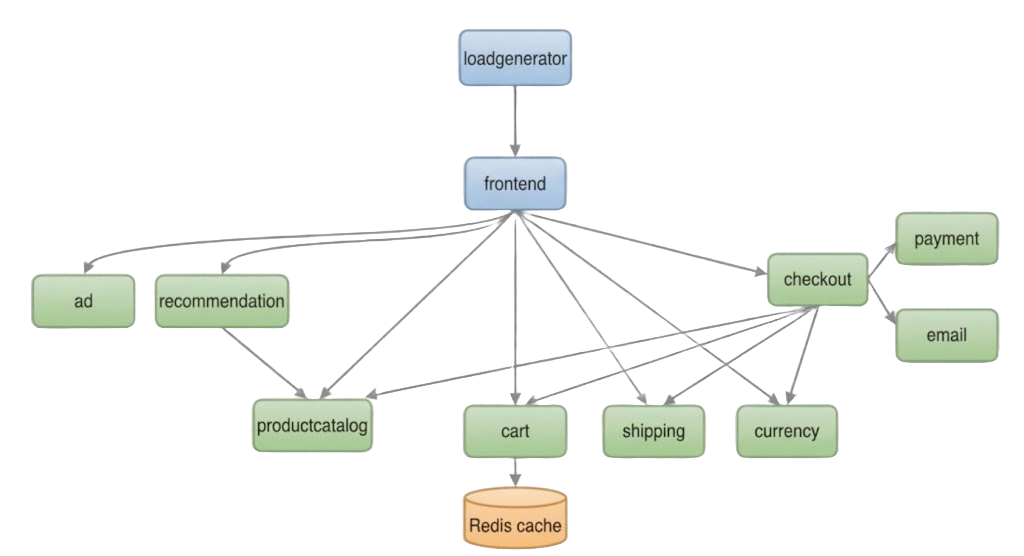
엔터프라이즈 컴퓨팅 환경은 켜켜이 쌓인 나무의 나이테와 같습니다. 모놀리식 아키텍처 기반 레거시부터 클라우드 네이티브 기술로 구현한 최신 환경까지 함께 있습니다. 빅뱅 방식의 차세대 프로젝트를 주기적으로 할 수 있는 곳이 아니라면 필요할 때마다 점진적인 방식으로 현대화를 진행합니다. 이렇게 하는 이유는 현대화에 이래저래 손이 많이 가고 위험 부담도 있기 때문인데요. 다행히 클라우드 네이티브 기술이 발전하면서 현대화의 문턱은…

AI 워크로드 성능 병목 걱정 없는 AI 네이티브 인프라

기업의 AX 전략은 병목을 풀어 가는 여정에 빗대어 말할 수 있습니다. AI 가속기를 시작으로 CPU, 네트워크, 스토리지 등 병목 구간이 여기저기 많습니다. 이런 이유로 요즘 업계가 주목하는 것이 통합 설계입니다. AI 인프라를 구성하는 모든 요소를 설계 단계부터 통합을 전제로 구성하고 최적화하는 것이 요즘 흐름인데요. 관련해 이번 포스팅에서는 에이전틱 AI 시대를 위해 병목을 구글 클라우드 인프라는…

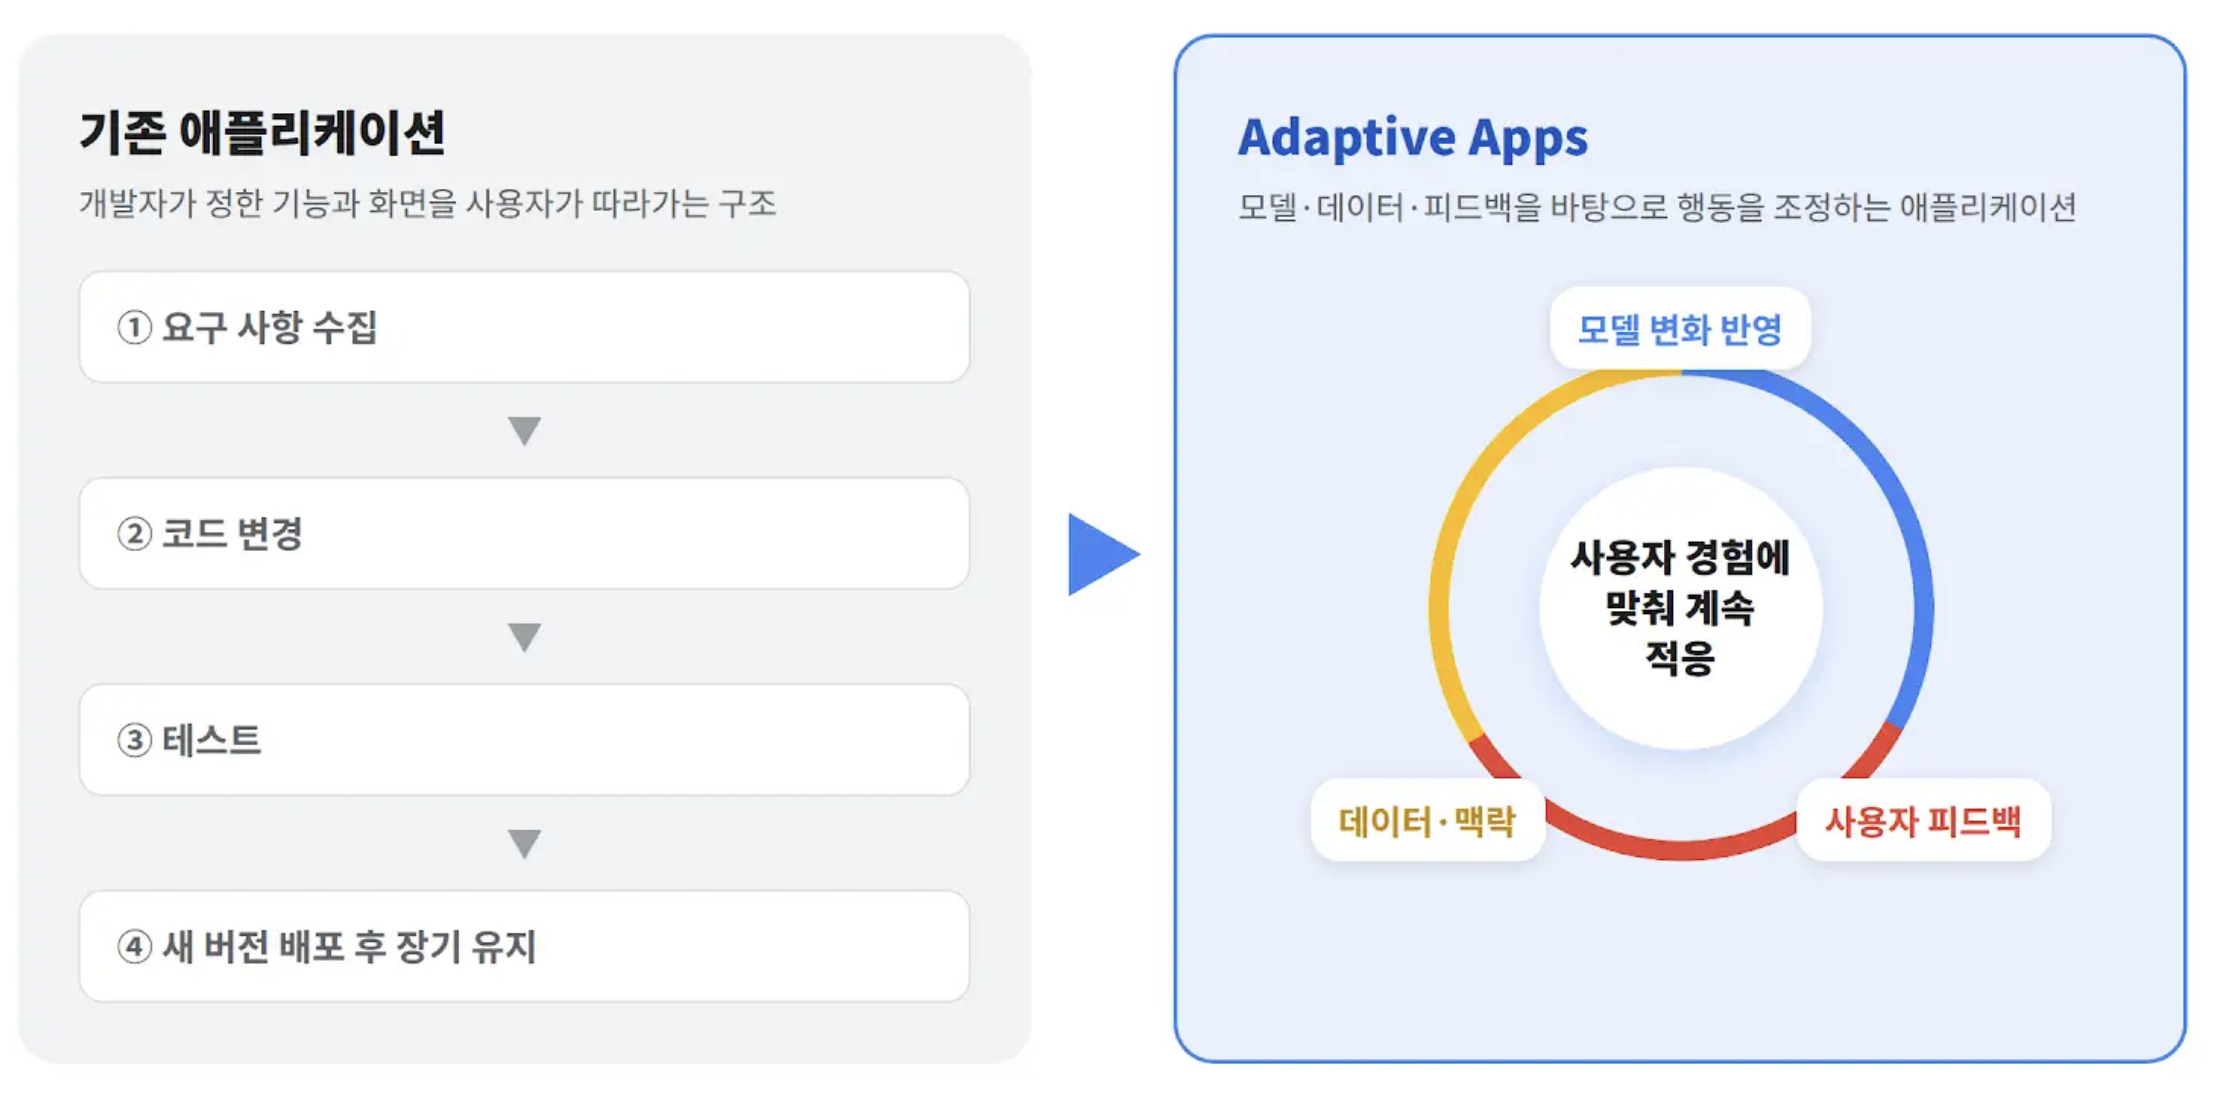
빠른 기술 발전 속에서 중심을 잡는 방법! Adaptive Apps 전략

요즘 AI 업계 특히 프론티어 랩의 기술 혁신 속도를 보면 혀를 내두를 정도입니다. 하루가 멀다 하고 더 강력한 모델이 나오고 있고 선택지도 넓어지고 있습니다. 엔지니어링 유행도 하루가 다르게 바뀌고 있습니다. 이런 변화는 애플리케이션을 개발하고 운영하는 입장에서 반갑지만은 않습니다. 모델, 도구, 최적화 기법이 바뀌면 사용자 경험이 달라질까 하는 걱정이 앞섭니다. 그렇다면 너무 빠른 변화를 어떻게 수용해야…

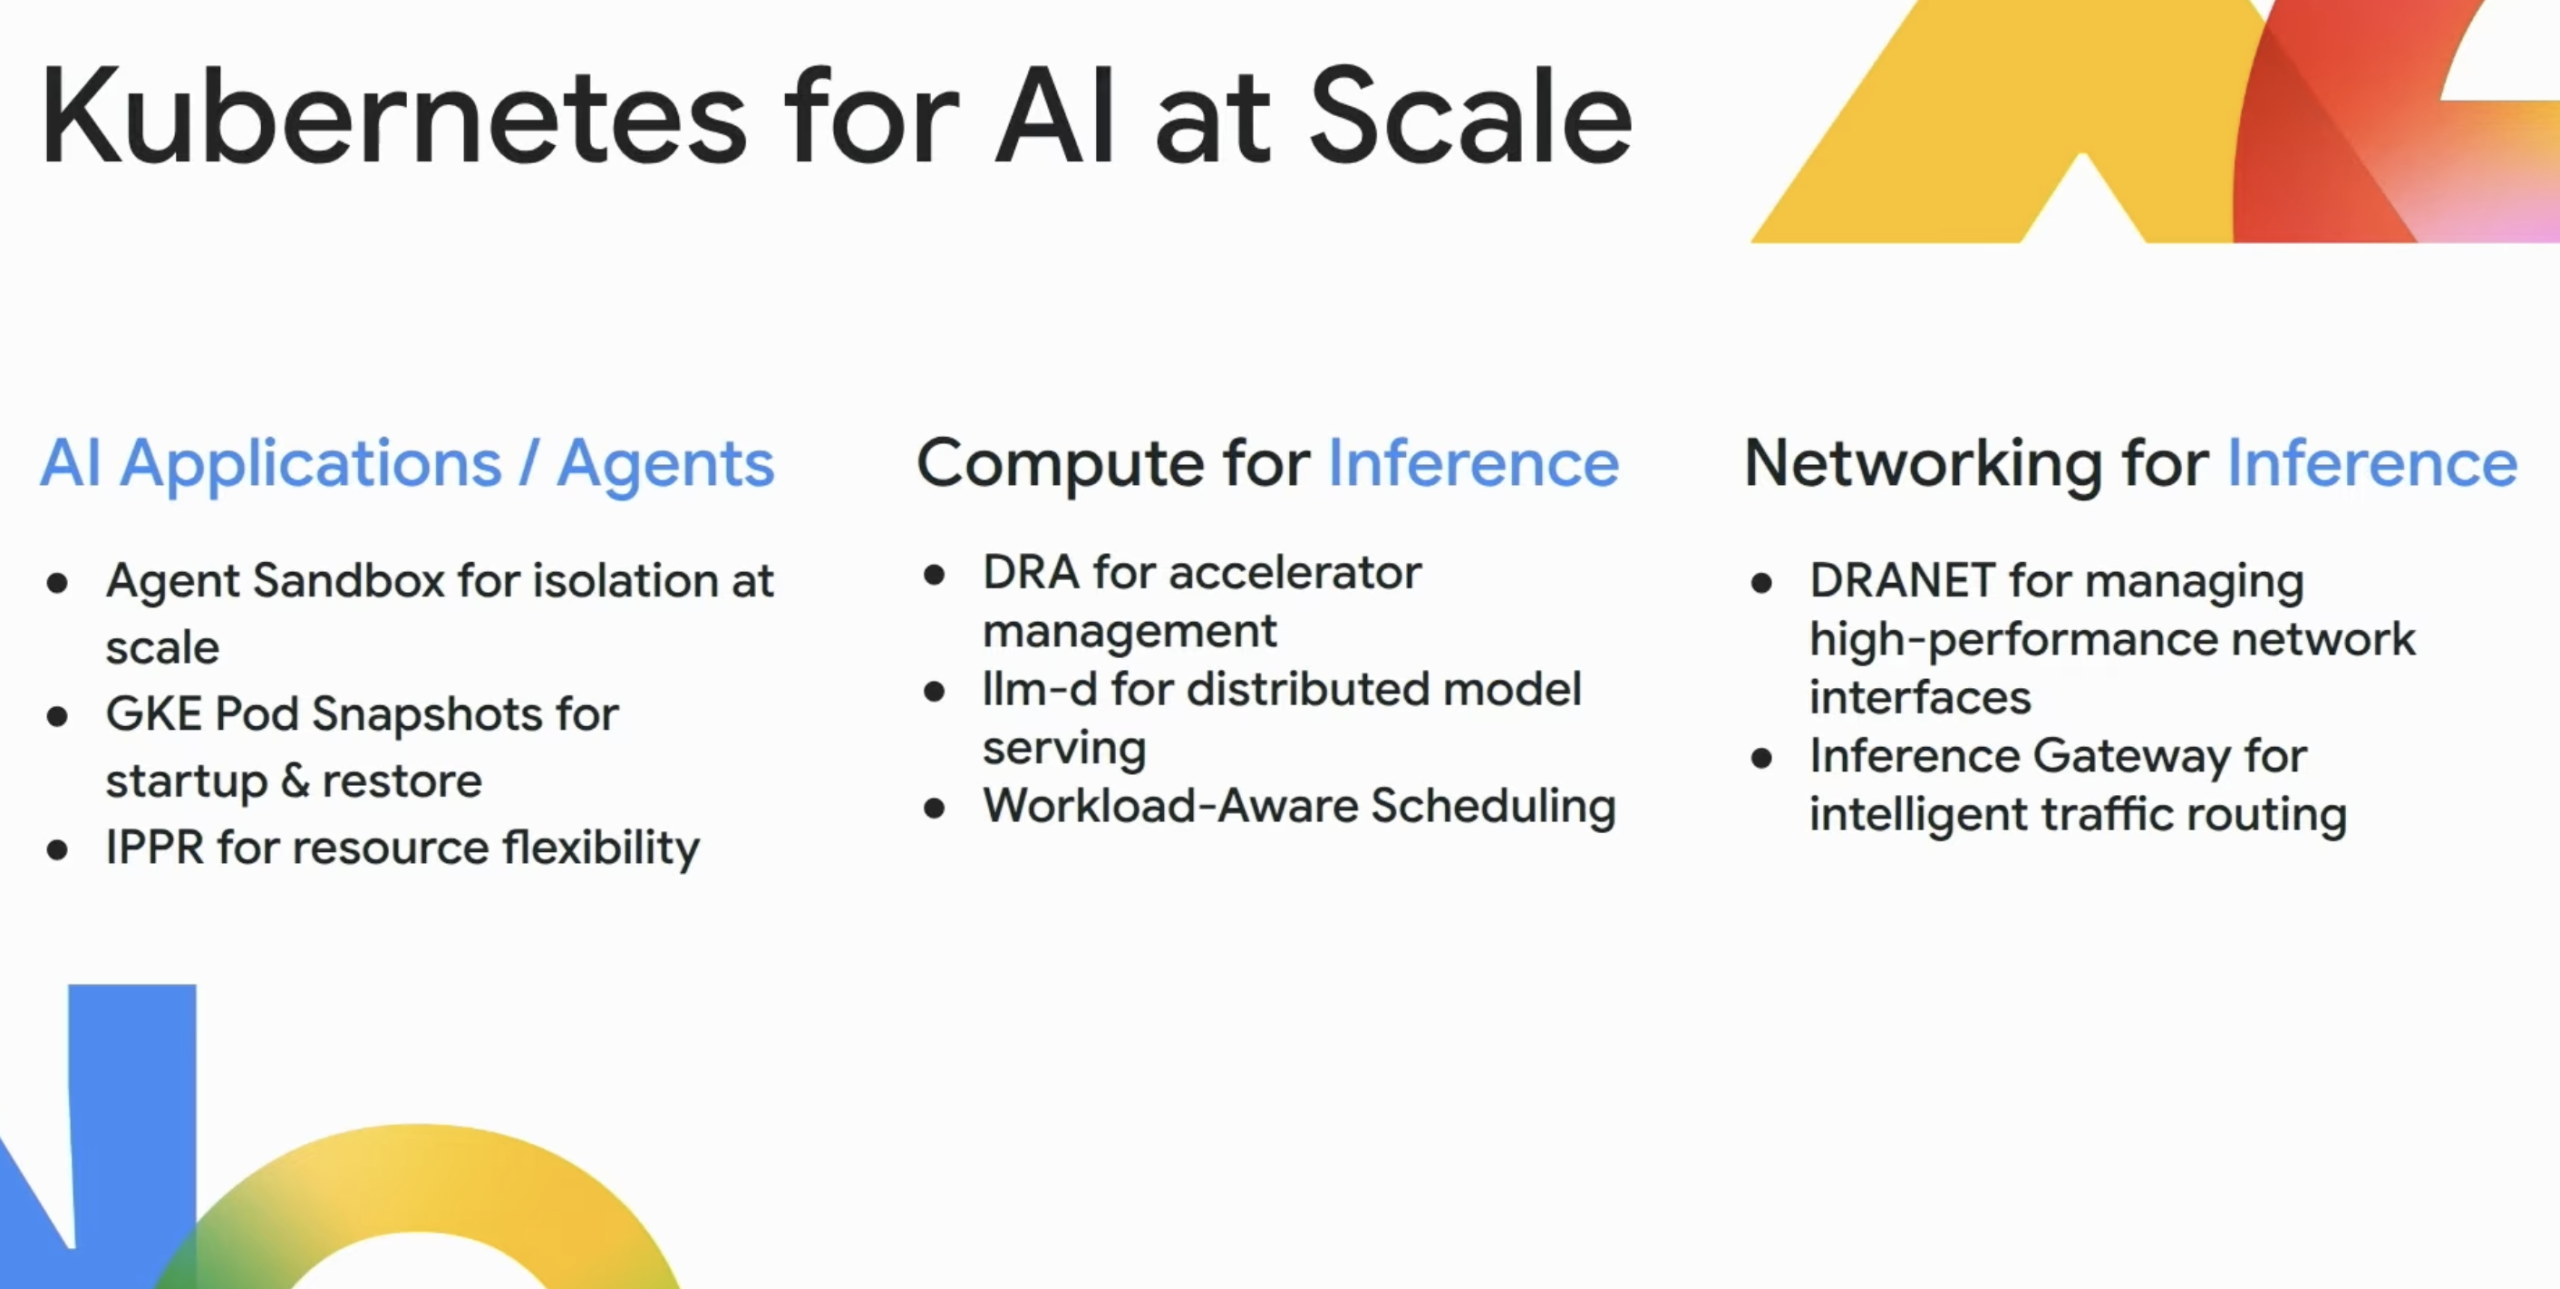
에이전틱 AI 시대에 맞춰 진화 중인 쿠버네티스와 GKE

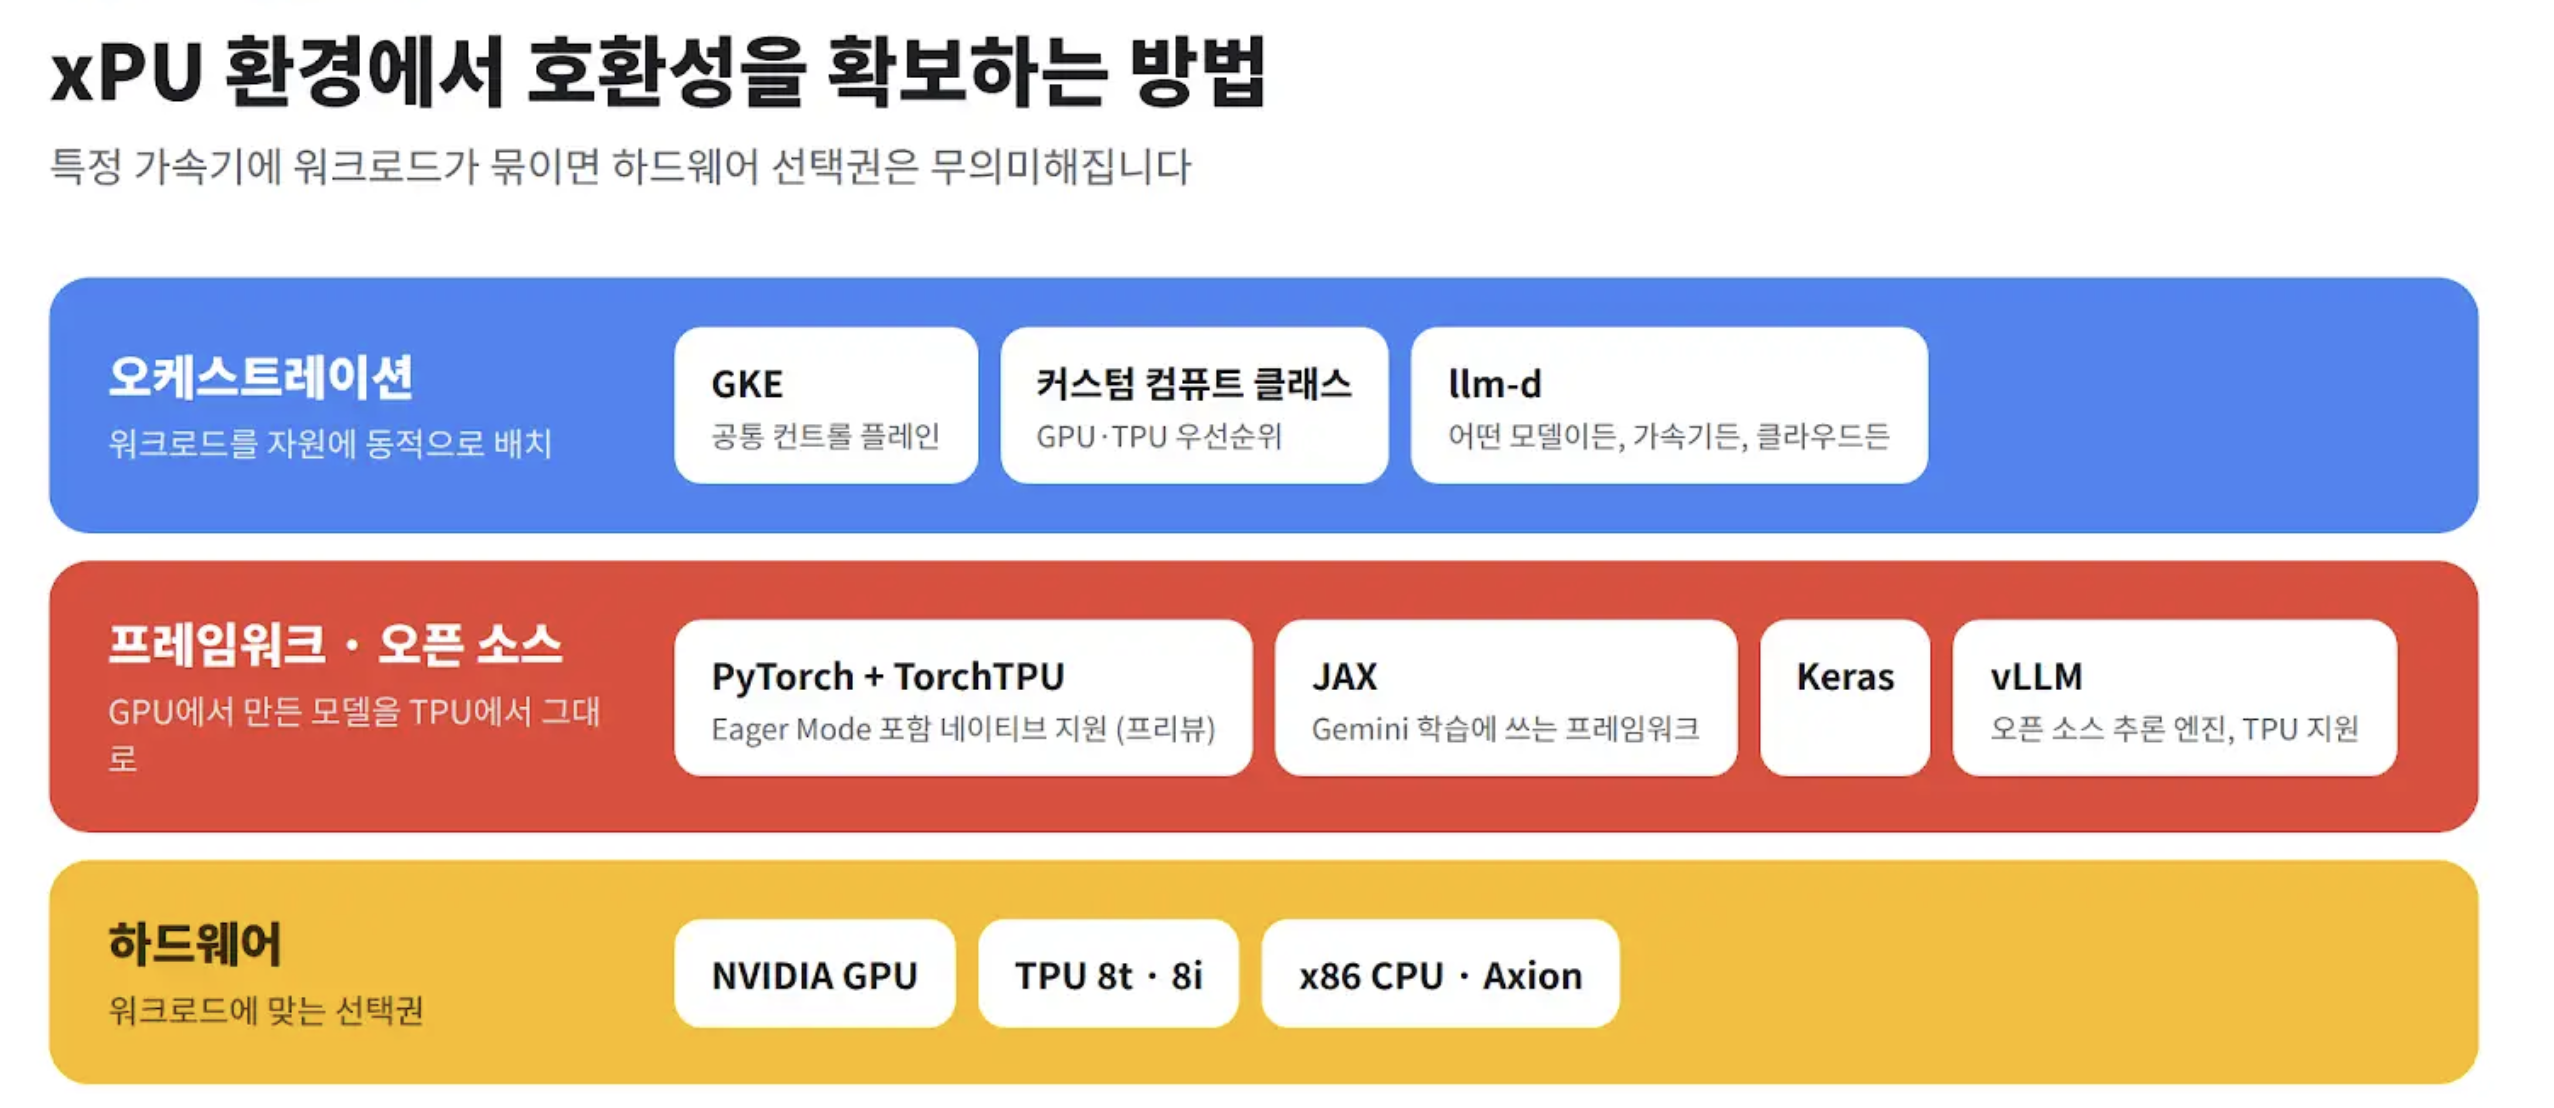
쿠버네티스하면 무엇이 떠오르나요? 클라우드 네이티브가 생각날 것입니다. 클라우드 전환의 핵심 요소이자 디지털 전환(DX)을 가속하는 역할을 맡아온 쿠버네티스가 에이전틱 AI 시대를 맞아 변신을 거듭하며 AI 네이티브 플랫폼으로 거듭나고 있습니다. 관련해 이번 포스팅에서는 GPU와 TPU를 더 효율적이고 안전하게 사용하기 위한 오픈 소스 진영의 기술 혁신과 이를 구글이 GKE에 어떻게 반영하고 있는지 알아보겠습니다.    AI 워크로드를 위한 표준…

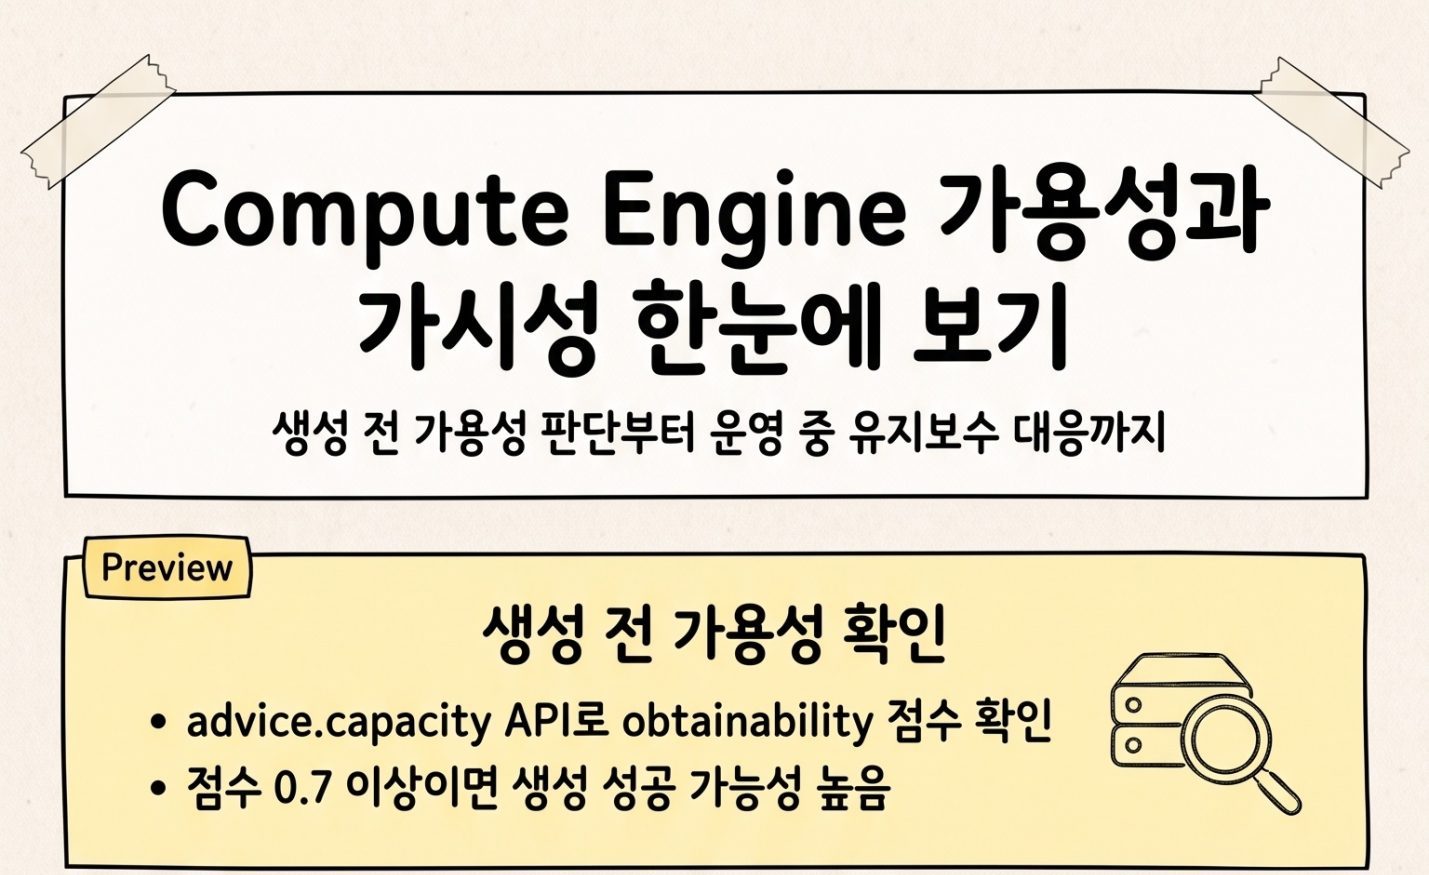
Compute Engine Spot VM 가용성과 VM 가시성 활용 가이드

Capacity advisor로 생성 전 가용성을 판단하고 호스트 유지보수 가시성으로 운영 위험을 관리하는 방법   1. 개요 Compute Engine에서 워크로드의 안정성을 확보하는 일은 크게 두 축으로 나뉩니다. 하나는 자원을 만들기 전에 실제로 확보할 수 있는지 미리 판단하는 일이고, 다른 하나는 운영 중에 예정된 변경을 미리 파악해 대비하는 일입니다. 이 문서는 이 두 축을 가용성과 가시성 순서로…

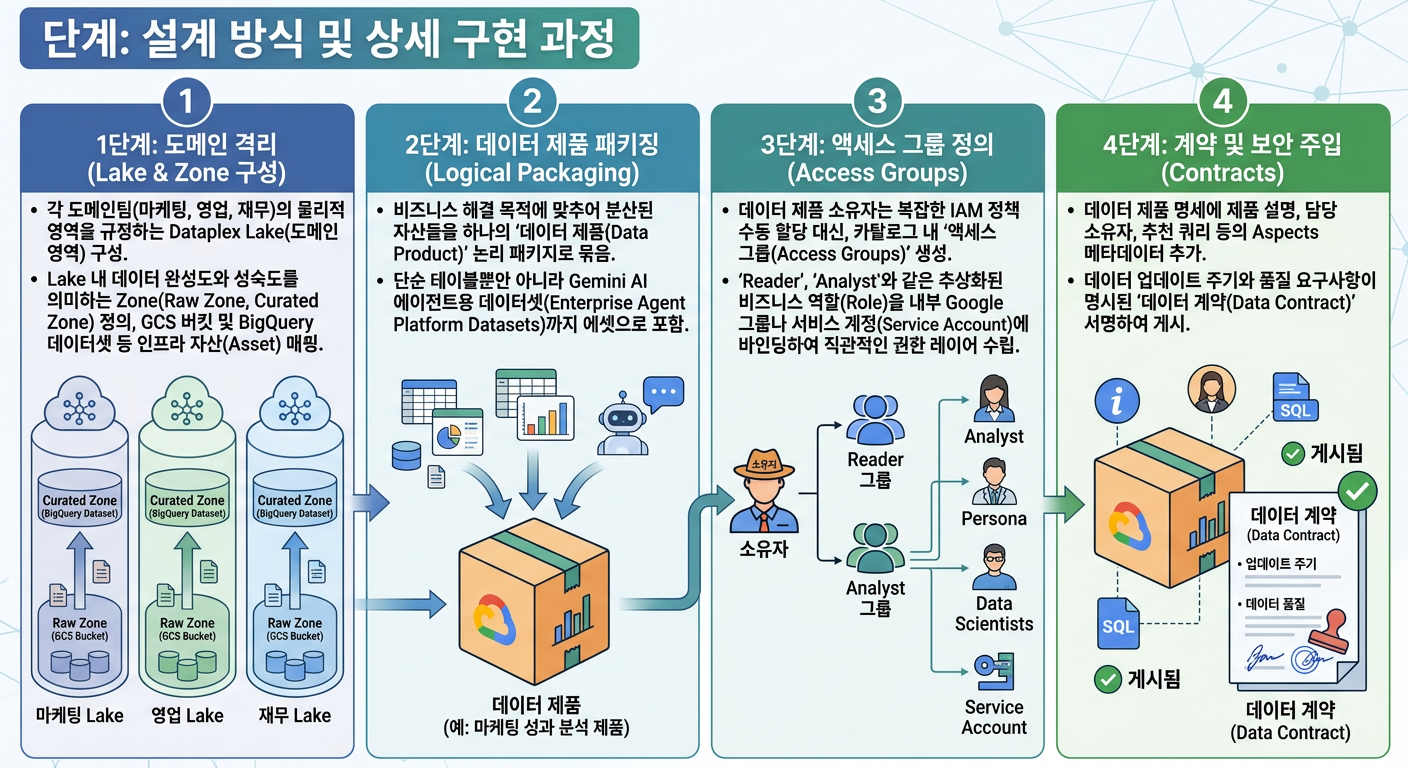
Google Cloud Dataplex에서 Knowledge Catalog로의 전환

Google Cloud Dataplex가 Knowledge Catalog로 리브랜딩된 것은 단순한 이름 변경을 넘어, AI 시대에 데이터 거버넌스의 역할이 어떻게 진화해야 하는지에 대한 구글의 비전을 담고 있습니다. 기존의 데이터 카탈로그가 데이터의 ‘위치’를 알려주는 정적인 ‘장부’였다면, Knowledge Catalog는 데이터의 ‘의미’와 ‘관계’를 이해하여 AI 에이전트가 신뢰할 수 있는 답변을 제공하도록 돕는 동적인 ‘컨텍스트 엔진’으로 발전했습니다. 본 문서는 Knowledge Catalog로 전환되면서…

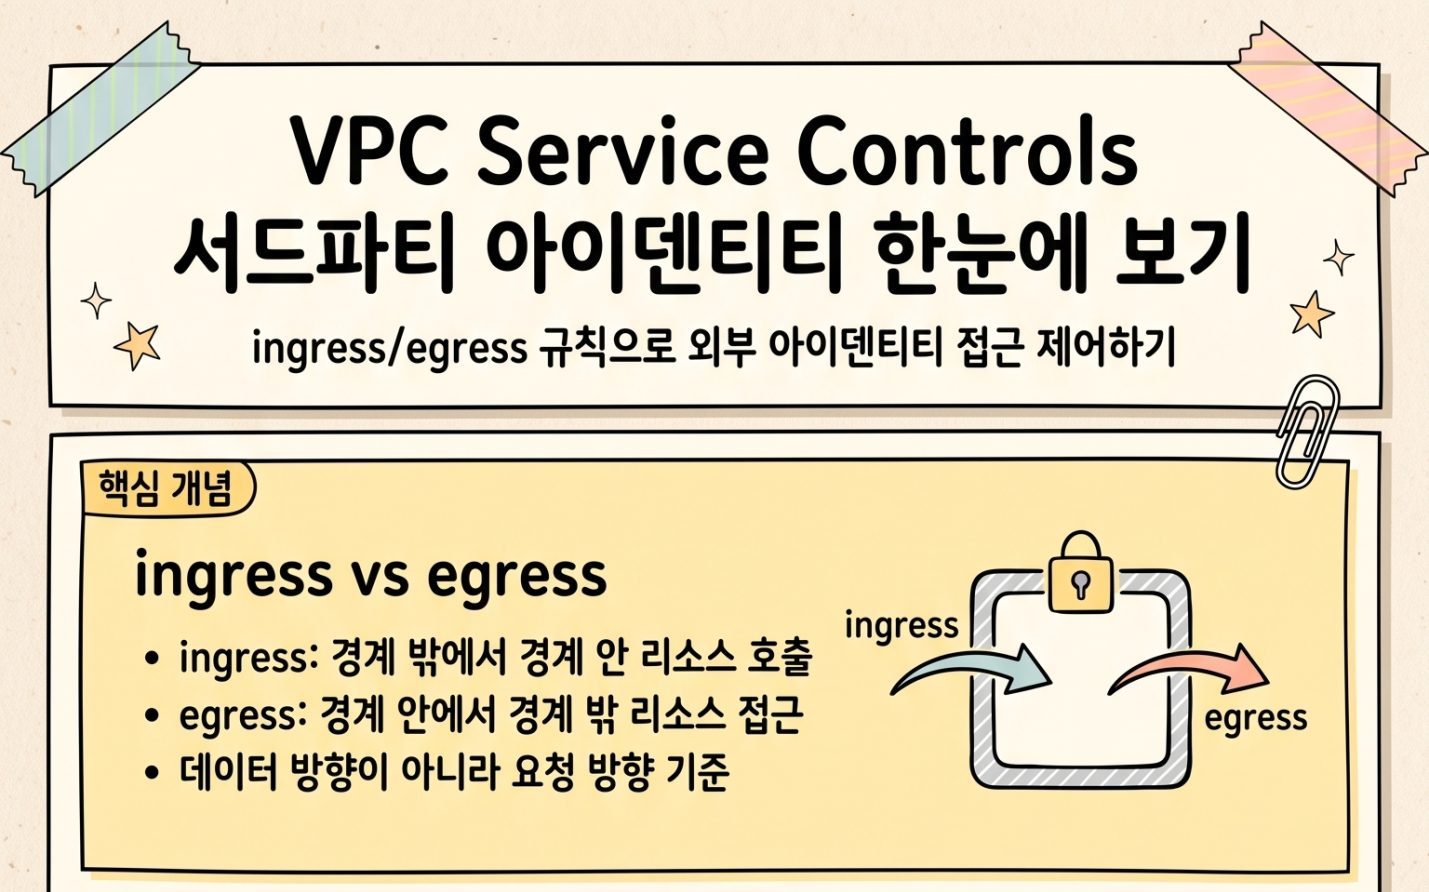
VPC Service Controls 서드파티 아이덴티티 접근 제어 가이드

워크포스와 워크로드 아이덴티티, ID 그룹을 ingress/egress 규칙에 적용하기   1. 개요 VPC Service Controls 는 서비스 경계(service perimeter)를 만들어 Google Cloud 리소스에 대한 접근을 통제하는 보안 기능입니다. 경계 안팎으로 오가는 접근은 ingress 규칙과 egress 규칙으로 허용하며, 이 규칙에 아이덴티티를 지정하면 “누가” 접근할 수 있는지까지 세밀하게 제한할 수 있습니다. 이 가이드는 사용자 계정과 서비스 계정뿐 아니라…

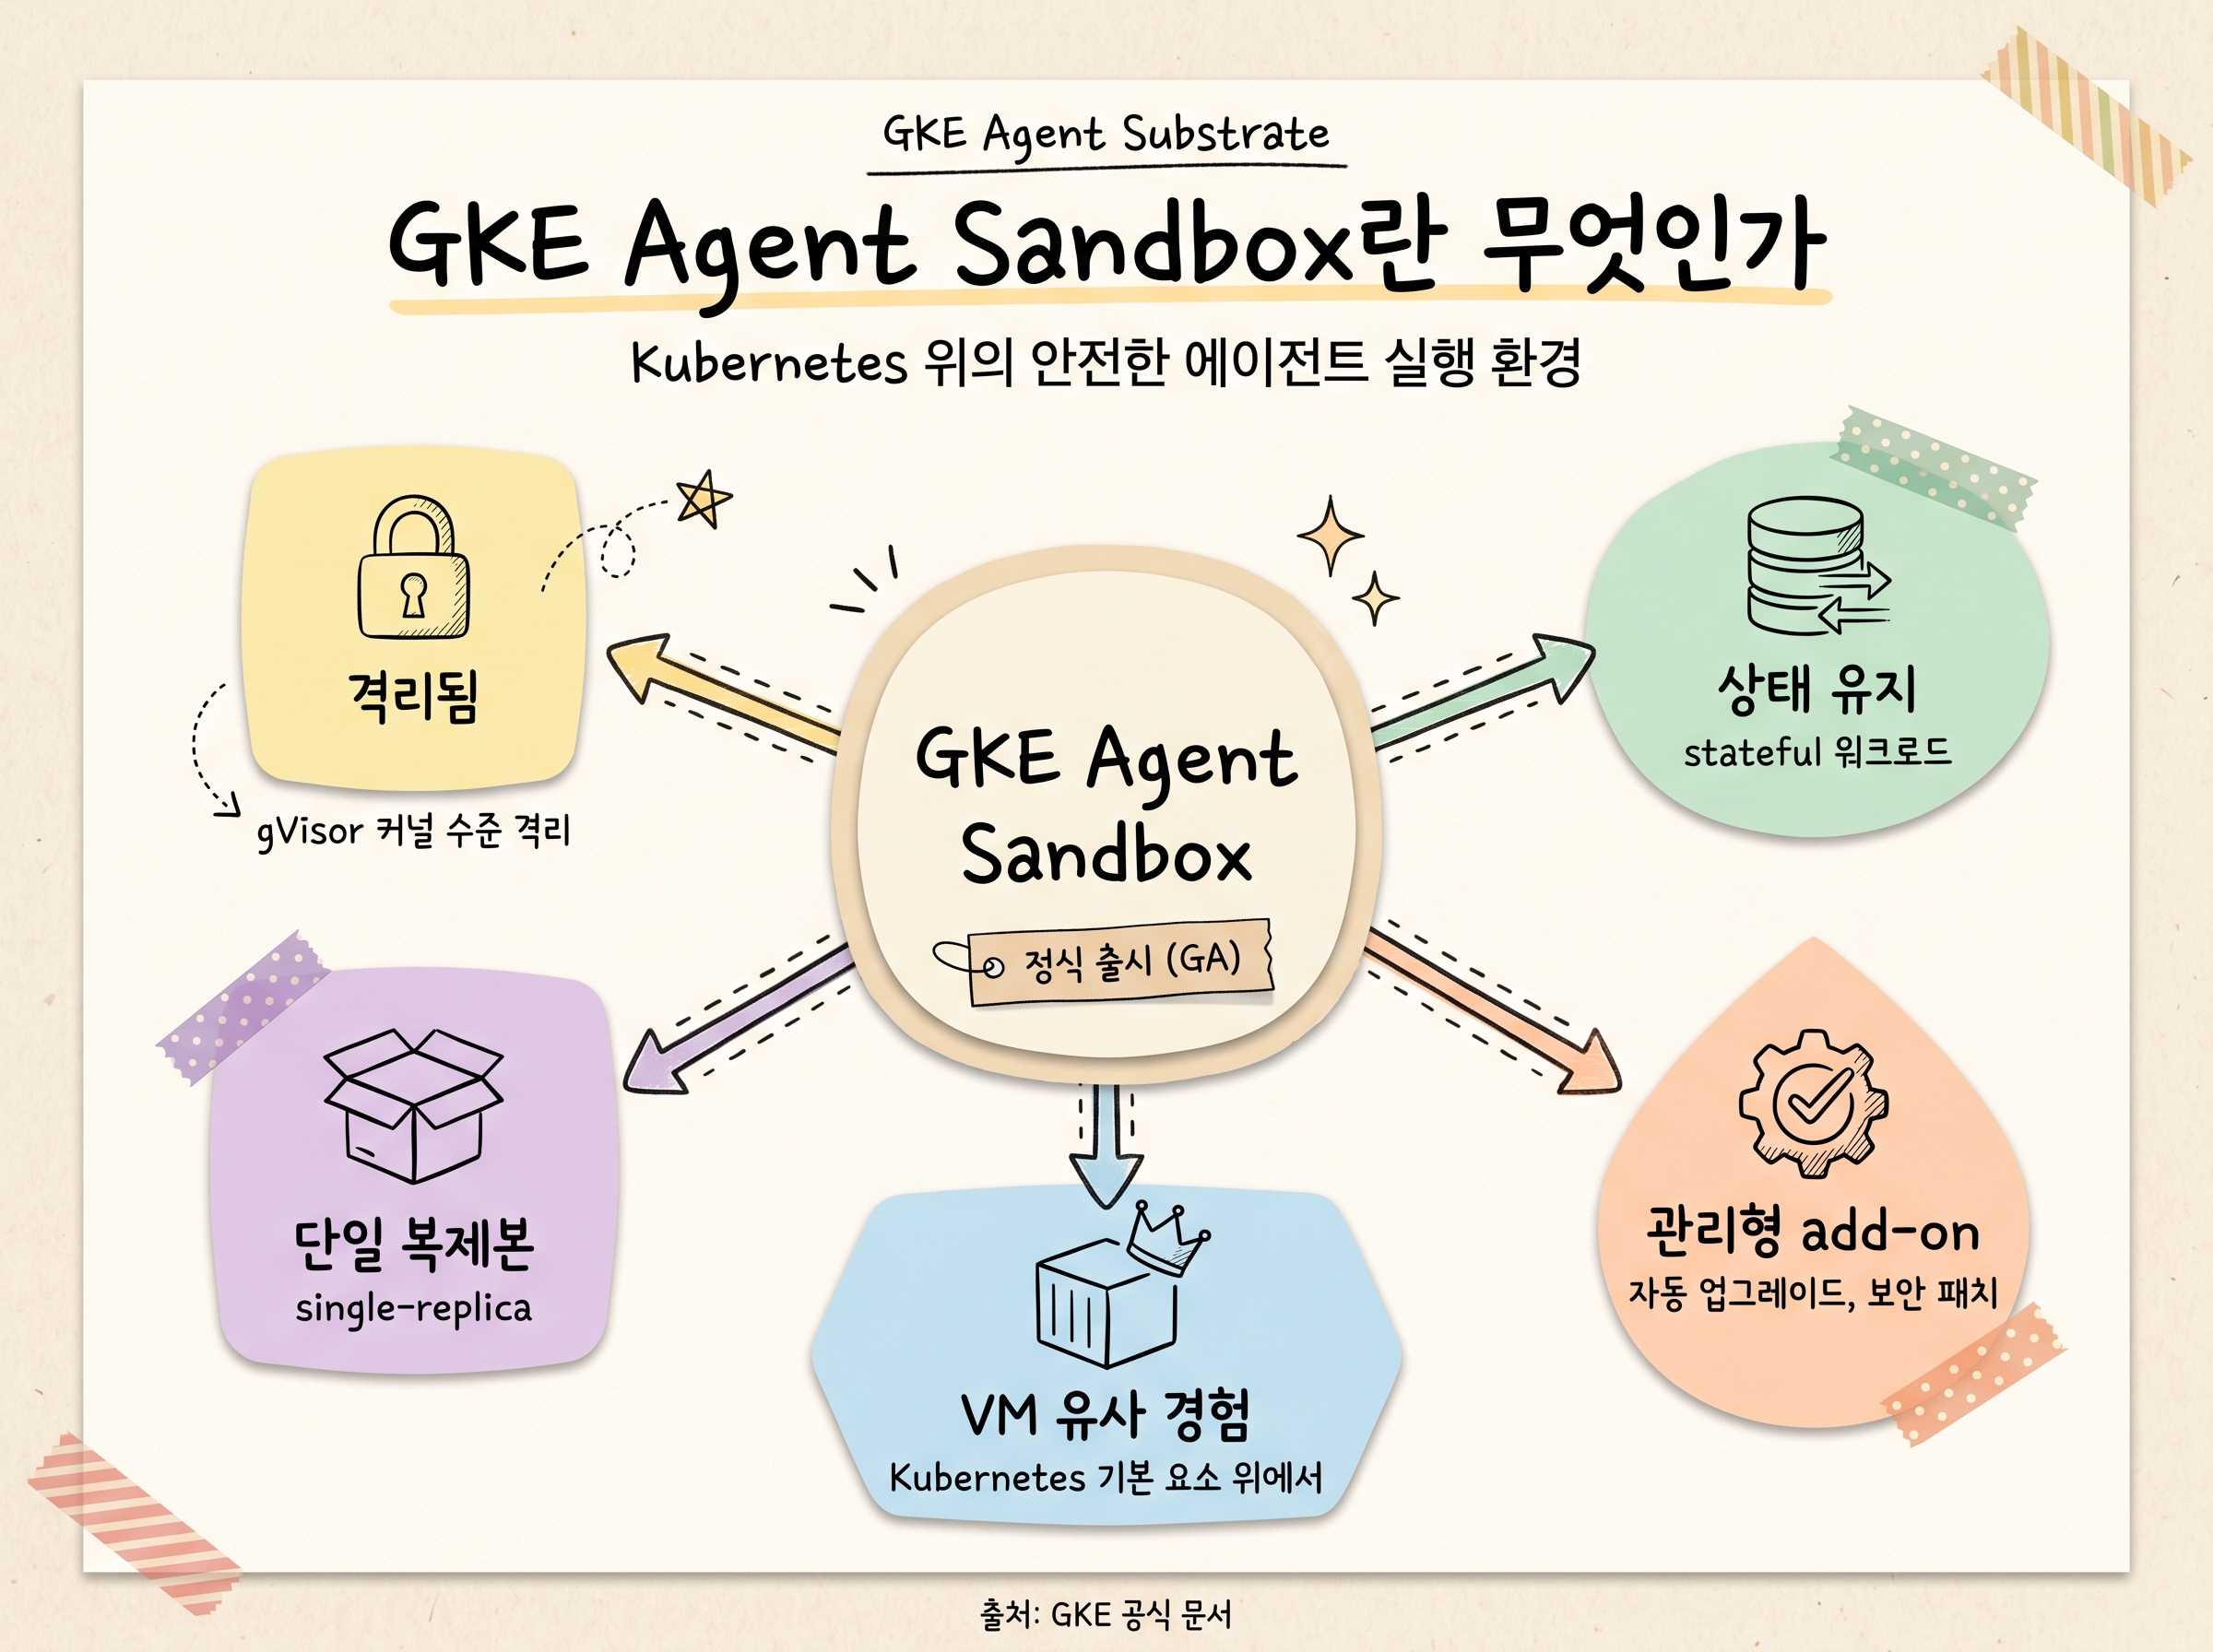
GKE Agent Sandbox와 Agent Substrate

수백만 AI 에이전트를 안전하고 빠르게 실행하는 GKE 기반 인프라   1. 배경: AI 에이전트가 요구하는 새로운 실행 환경 짧은 시간 동안 AI는 단순한 챗 인터페이스에서 함수 호출, 코드 실행, 지속적인 터미널 사용까지 스스로 수행하는 자율 에이전트로 발전했습니다. 그런데 이런 능력을 안전하게 조율하려면 에이전트에게는 지능만으로는 부족합니다. 코드를 실제로 실행할, 견고하고 매우 큰 규모로 확장되며 안전한 컴퓨트…

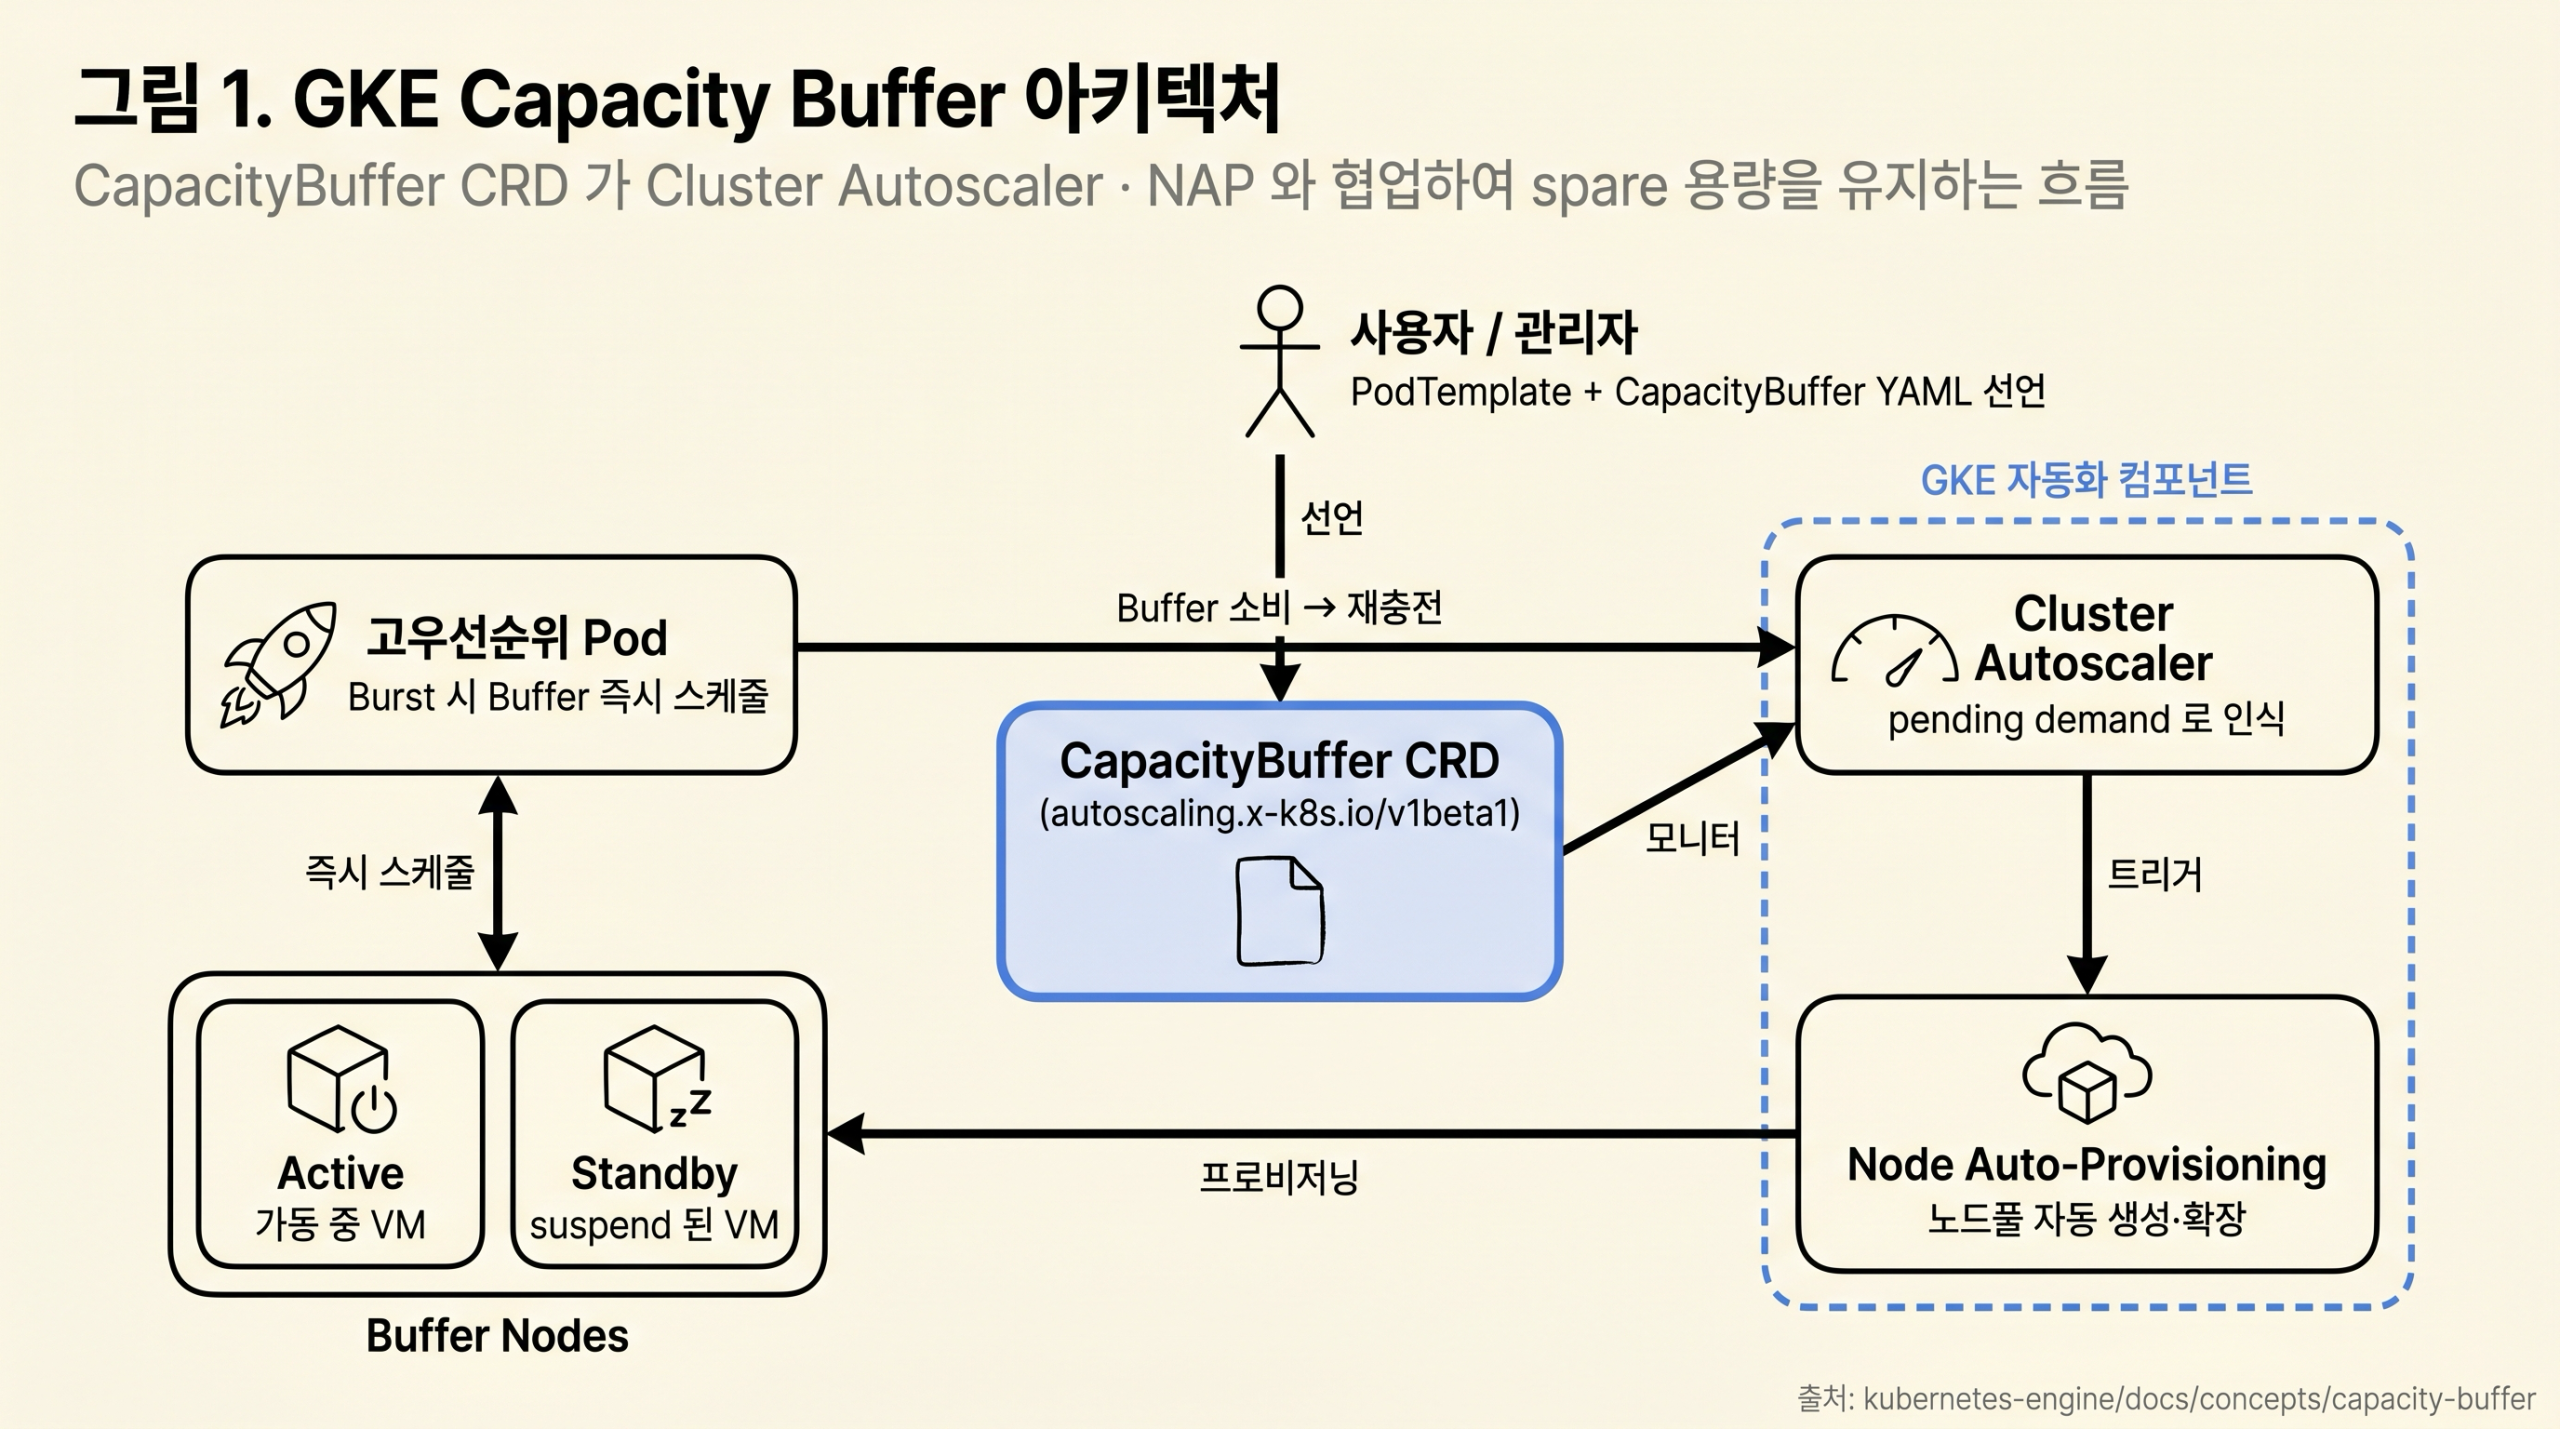
GKE Capacity Buffer 가이드

빠른 Pod 스케일링을 위한 사전 컴퓨트 용량 프로비저닝   Preview 상태: Capacity Buffer 는 본 가이드 작성 시점 기준 Pre-GA (Preview) 단계입니다. Google Cloud Service Specific Terms 의 “Pre-GA Offerings Terms” 가 적용되며, 프로덕션 도입 전 launch stage 와 지원 정책을 확인해야 합니다 (About capacity buffers).   1. Executive Summary GKE 에서 신규 노드 부팅에는…