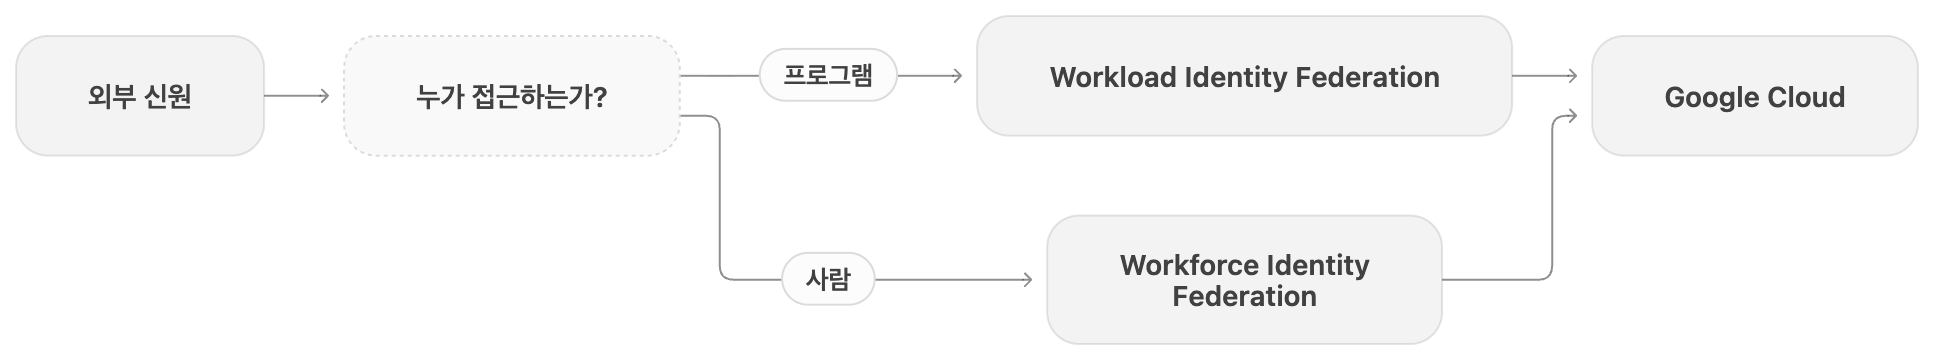
외부 사람과 프로그램의 신원을 안전하게 연결하는 방법
1 Executive Summary
Google Cloud 외부의 사람이나 프로그램이 Google Cloud에 접근해야 할 때, Identity Federation을 사용하면 이미 가지고 있는 신원을 그대로 활용할 수 있습니다.
핵심은 다음 세 가지입니다.
| 기능 | 대상 | 핵심 목적 |
|---|---|---|
| Workload Identity Federation | 프로그램, 서버, CI/CD | 장기 서비스 계정 키 없이 Google Cloud에 접근 |
| Workforce Identity Federation | 직원, 협력사, 파트너 | 별도 Google 계정 없이 기존 회사 계정으로 로그인 |
| Cloud OAuth API | Workforce와 연결된 애플리케이션 | Workforce 사용자의 OAuth 로그인과 토큰 처리 지원 |
Workload는 프로그램, Workforce는 사람입니다.
2 Identity Federation이 필요한 이유
Identity Federation은 외부에 이미 존재하는 신원을 Google Cloud가 신뢰하도록 연결하는 방식입니다.
기존 방식에서는 외부 사용자에게 별도 Google 계정을 만들거나, 프로그램에 서비스 계정 키를 전달해야 할 수 있습니다. 사용자가 늘어나거나 여러 시스템을 연결할수록 계정과 자격 증명 관리도 함께 늘어납니다.
Federation을 사용하면 다음 부담을 줄일 수 있습니다.
- 사람: 기존 회사 계정을 사용합니다.
- 프로그램: 장기 Google Cloud 키를 저장하지 않아도 됩니다.
- 권한: 실제 Google Cloud 접근 범위는 IAM이 계속 관리합니다.
여기서 IdP(Identity Provider) 는 Microsoft Entra ID나 Okta처럼 사용자의 로그인을 관리하는 시스템이며, IAM은 Google Cloud에서 누가 무엇을 할 수 있는지 결정하는 권한 관리 기능입니다.
3 Workload와 Workforce의 차이
두 기능은 대상만 구분하면 이해하기 쉽습니다.
| 구분 | Workload Identity Federation | Workforce Identity Federation |
|---|---|---|
| 대상 | 프로그램 | 사람 |
| 대표 예 | GitHub Actions, AWS 서버 | 직원, 협력사, 외부 운영자 |
| 기존에 줄일 수 있는 것 | 서비스 계정 키 관리 | 별도 Google 사용자 계정 관리 |
| 기존 신원 활용 | 가능 | 가능 |
| 최종 권한 관리 | IAM | IAM |
3.1 Workload Identity Federation
호출 실패 시 반환되는 JSON 본문의 details 구조를 통해 즉시 판별할 수 있습니다.
3.1.1 자체 할당량(Quota) 초과 시 응답 구조
GitHub Actions, AWS, Azure, 온프레미스 애플리케이션처럼 Google Cloud 밖에서 실행되는 프로그램을 위한 기능입니다.
과거에는 프로그램에 서비스 계정 키 파일을 저장하는 방식이 많이 사용되었습니다. Workload Identity Federation을 사용하면 프로그램의 기존 신원을 확인한 뒤 필요한 시간 동안 사용할 수 있는 자격 증명을 이용할 수 있습니다.
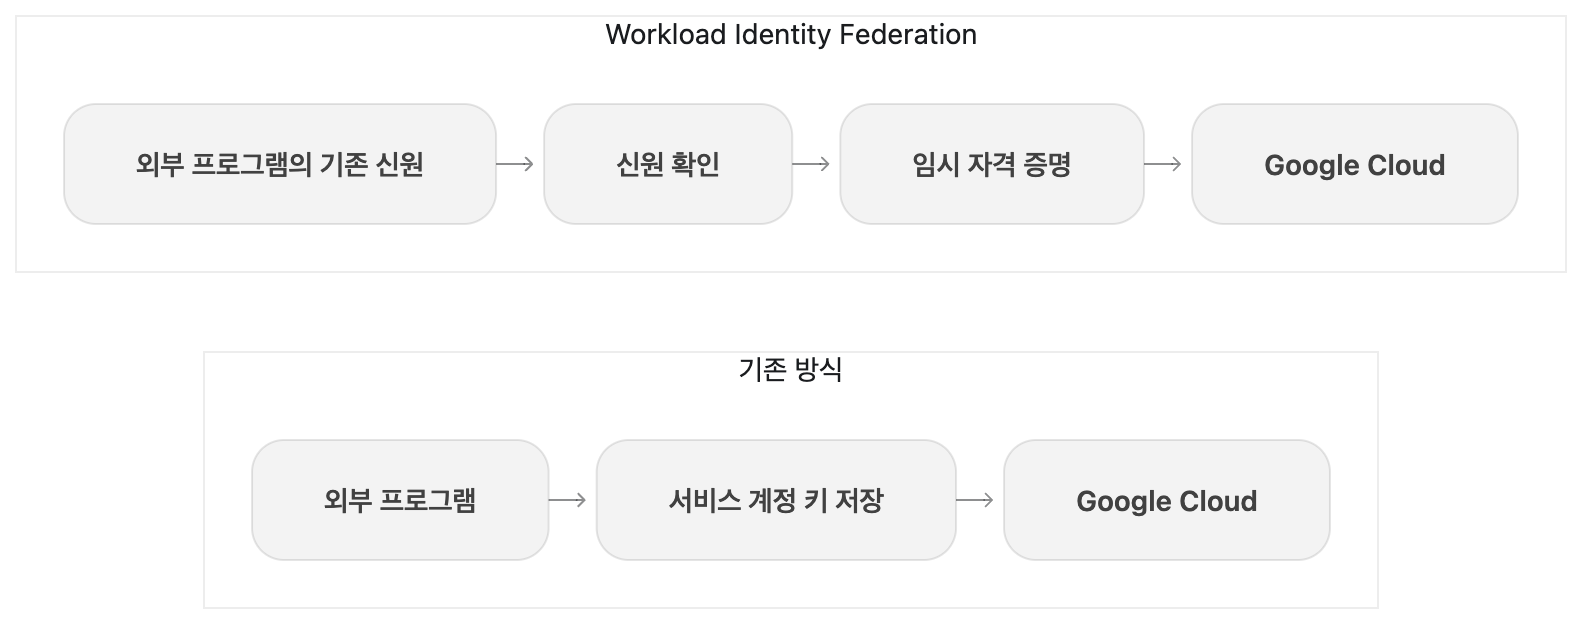
다음 상황에서 우선 검토할 수 있습니다.
- GitHub Actions가 Google Cloud에 배포합니다.
- AWS 또는 Azure의 프로그램이 Google Cloud API를 사용합니다.
- 외부 서버에 Google 서비스 계정 키 파일이 저장되어 있습니다.
3.2 Workforce Identity Federation
직원, 외주 개발자, 파트너사 엔지니어처럼 사람을 위한 기능입니다.
사용자는 Microsoft Entra ID나 Okta 등 회사에서 이미 사용 중인 계정으로 Google Cloud에 로그인할 수 있습니다. 따라서 외부 사용자마다 별도 Google 계정을 만들고 관리하는 부담을 줄일 수 있습니다.
3.3 Important
Workforce Identity Federation은 IAM을 없애는 기능이 아닙니다. 사용자가 누구인지 확인하는 과정은 단순해지지만, 실제 Google Cloud 권한은 IAM이 계속 결정합니다.
4 외부 사용자 관리는 어떻게 달라지는가
Workforce Identity Federation의 실무적인 장점은 사용자 한 명씩 Google Cloud에서 관리할 필요를 줄일 수 있다는 점입니다.
예를 들어 외부 회사에서 다음과 같은 그룹을 운영할 수 있습니다.
- Google Cloud 조회 사용자
- Google Cloud 운영 사용자
- Google Cloud 보안 감사 사용자
Google Cloud IAM에는 사용자 개인이 아니라 이러한 그룹에 필요한 권한을 연결합니다.

Workforce Identity Federation의 실무적인 장점은 사용자 한 명씩 Google Cloud에서 관리할 필요를 줄일 수 있다는 점입니다.
예를 들어 외부 회사에서 다음과 같은 그룹을 운영할 수 있습니다.
- Google Cloud 조회 사용자
- Google Cloud 운영 사용자
- Google Cloud 보안 감사 사용자
Google Cloud IAM에는 사용자 개인이 아니라 이러한 그룹에 필요한 권한을 연결합니다.
5 Cloud OAuth API는 어디에 쓰이는가
Cloud OAuth API는 Workforce Identity Federation 환경에서 애플리케이션 로그인과 OAuth 토큰 처리를 지원하는 서비스입니다.
역할을 구분하면 다음과 같습니다.
| 기능 | 역할 |
|---|---|
| Workforce Identity Federation | 외부 사용자의 신원을 Google Cloud와 연결 |
| Cloud OAuth API | Workforce 사용자의 OAuth 인증 흐름 지원 |
| IAM | 실제 Google Cloud 권한 결정 |
Cloud OAuth API는 Workforce Identity Federation이나 IAM을 대체하지 않습니다.
기존에는 Google Security Token Service가 Workload와 Workforce의 토큰 교환을 함께 처리했습니다. Cloud OAuth API는 Workforce 인증 처리를 별도로 제공하여 두 종류의 트래픽을 분리할 수 있도록 합니다.
Google 공식 문서는 신규 Workforce 통합에서 Cloud OAuth API 사용을 안내하고 있으며, 기존 STS 기반 Workforce 통합은 전환을 권장하고 있습니다.
5.1 Warning
Cloud OAuth API는 현재 Preview입니다. 실제 운영 적용에서는 최신 공식 문서와 사용하는 제품의 지원 범위를 다시 확인해야 합니다.
6 어떤 기능을 선택해야 하는가
대부분의 경우 다음 흐름으로 구분할 수 있습니다.
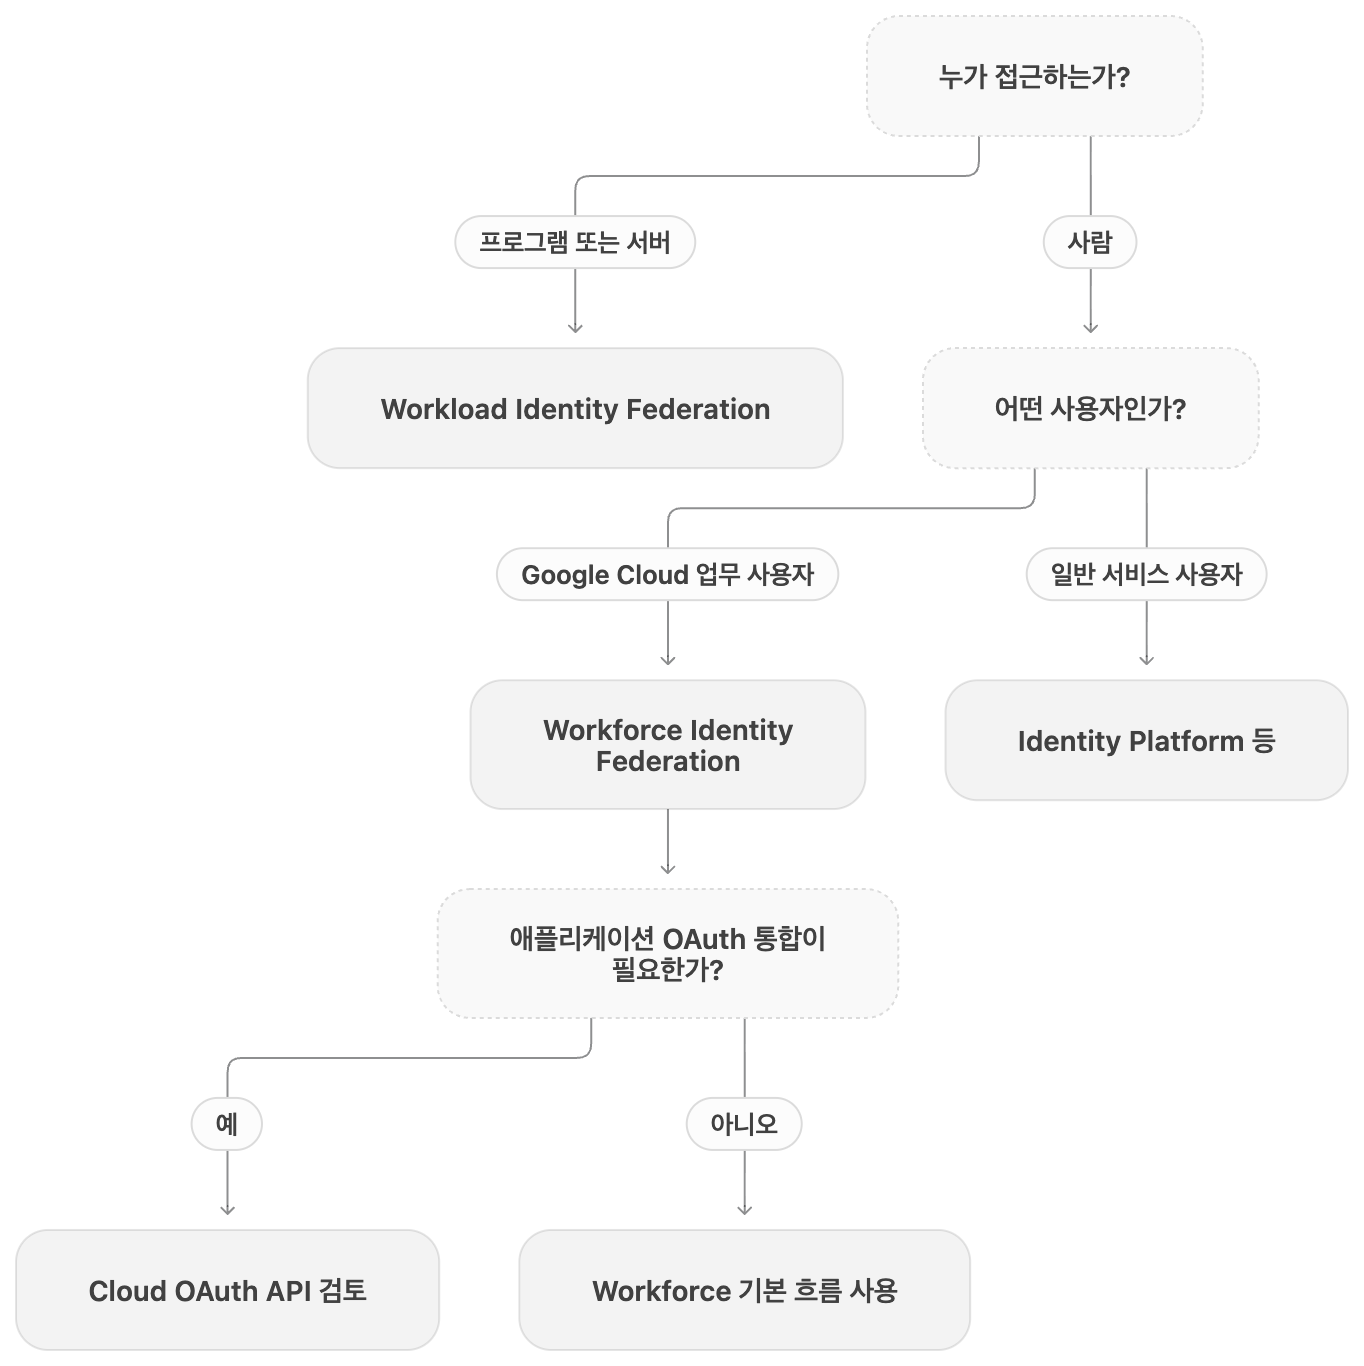
일반 SaaS, 쇼핑몰, 고객 포털처럼 애플리케이션의 일반 최종 사용자가 로그인하는 경우에는 Workforce보다 Identity Platform과 같은 고객 인증 서비스를 검토합니다.
6.1 도입 전에 확인할 점
- 일부 Google Cloud 제품이나 기능은 Workforce Identity Federation 지원에 제한이 있을 수 있습니다.
- 외부 IdP에서 사용자를 삭제하거나 그룹에서 제거해도 이미 로그인한 세션이 일정 시간 유지될 수 있습니다.
- Cloud OAuth API는 Preview이므로 기능과 지원 범위가 변경될 수 있습니다.
7 참고 공식 문서
- Workload Identity Federation overview
- Workforce Identity Federation overview
- Cloud OAuth API overview
- OAuth application integration overview
- Best practices for Workforce Identity Federation
- Federated identity supported services
- Google Cloud identity products
자세한 내용이 궁금하시다면, 메가존소프트 문의포탈을 통해 궁금한 부분을 남겨주세요.