📌 지원되는 버전 : Google Workspace Enterprise Standard 이상, Enterprise Essentials, Frontline Standard 이상
Google Workspace 관리자가 단일 통합 규칙 내에서 대상 공유 및 민감도 기반 데이터 조건을 구성할 수 있는 새로운 기능이 도입됩니다. 이 통합 규칙 흐름은 조직이 보안 상태를 강화하여 내부자 위험을 선제적으로 완화하고, 데이터 유출을 방지하며, 높은 수준의 보안이 요구되는 환경에서도 안전하게 공동작업을 수행할 수 있도록 지원합니다.
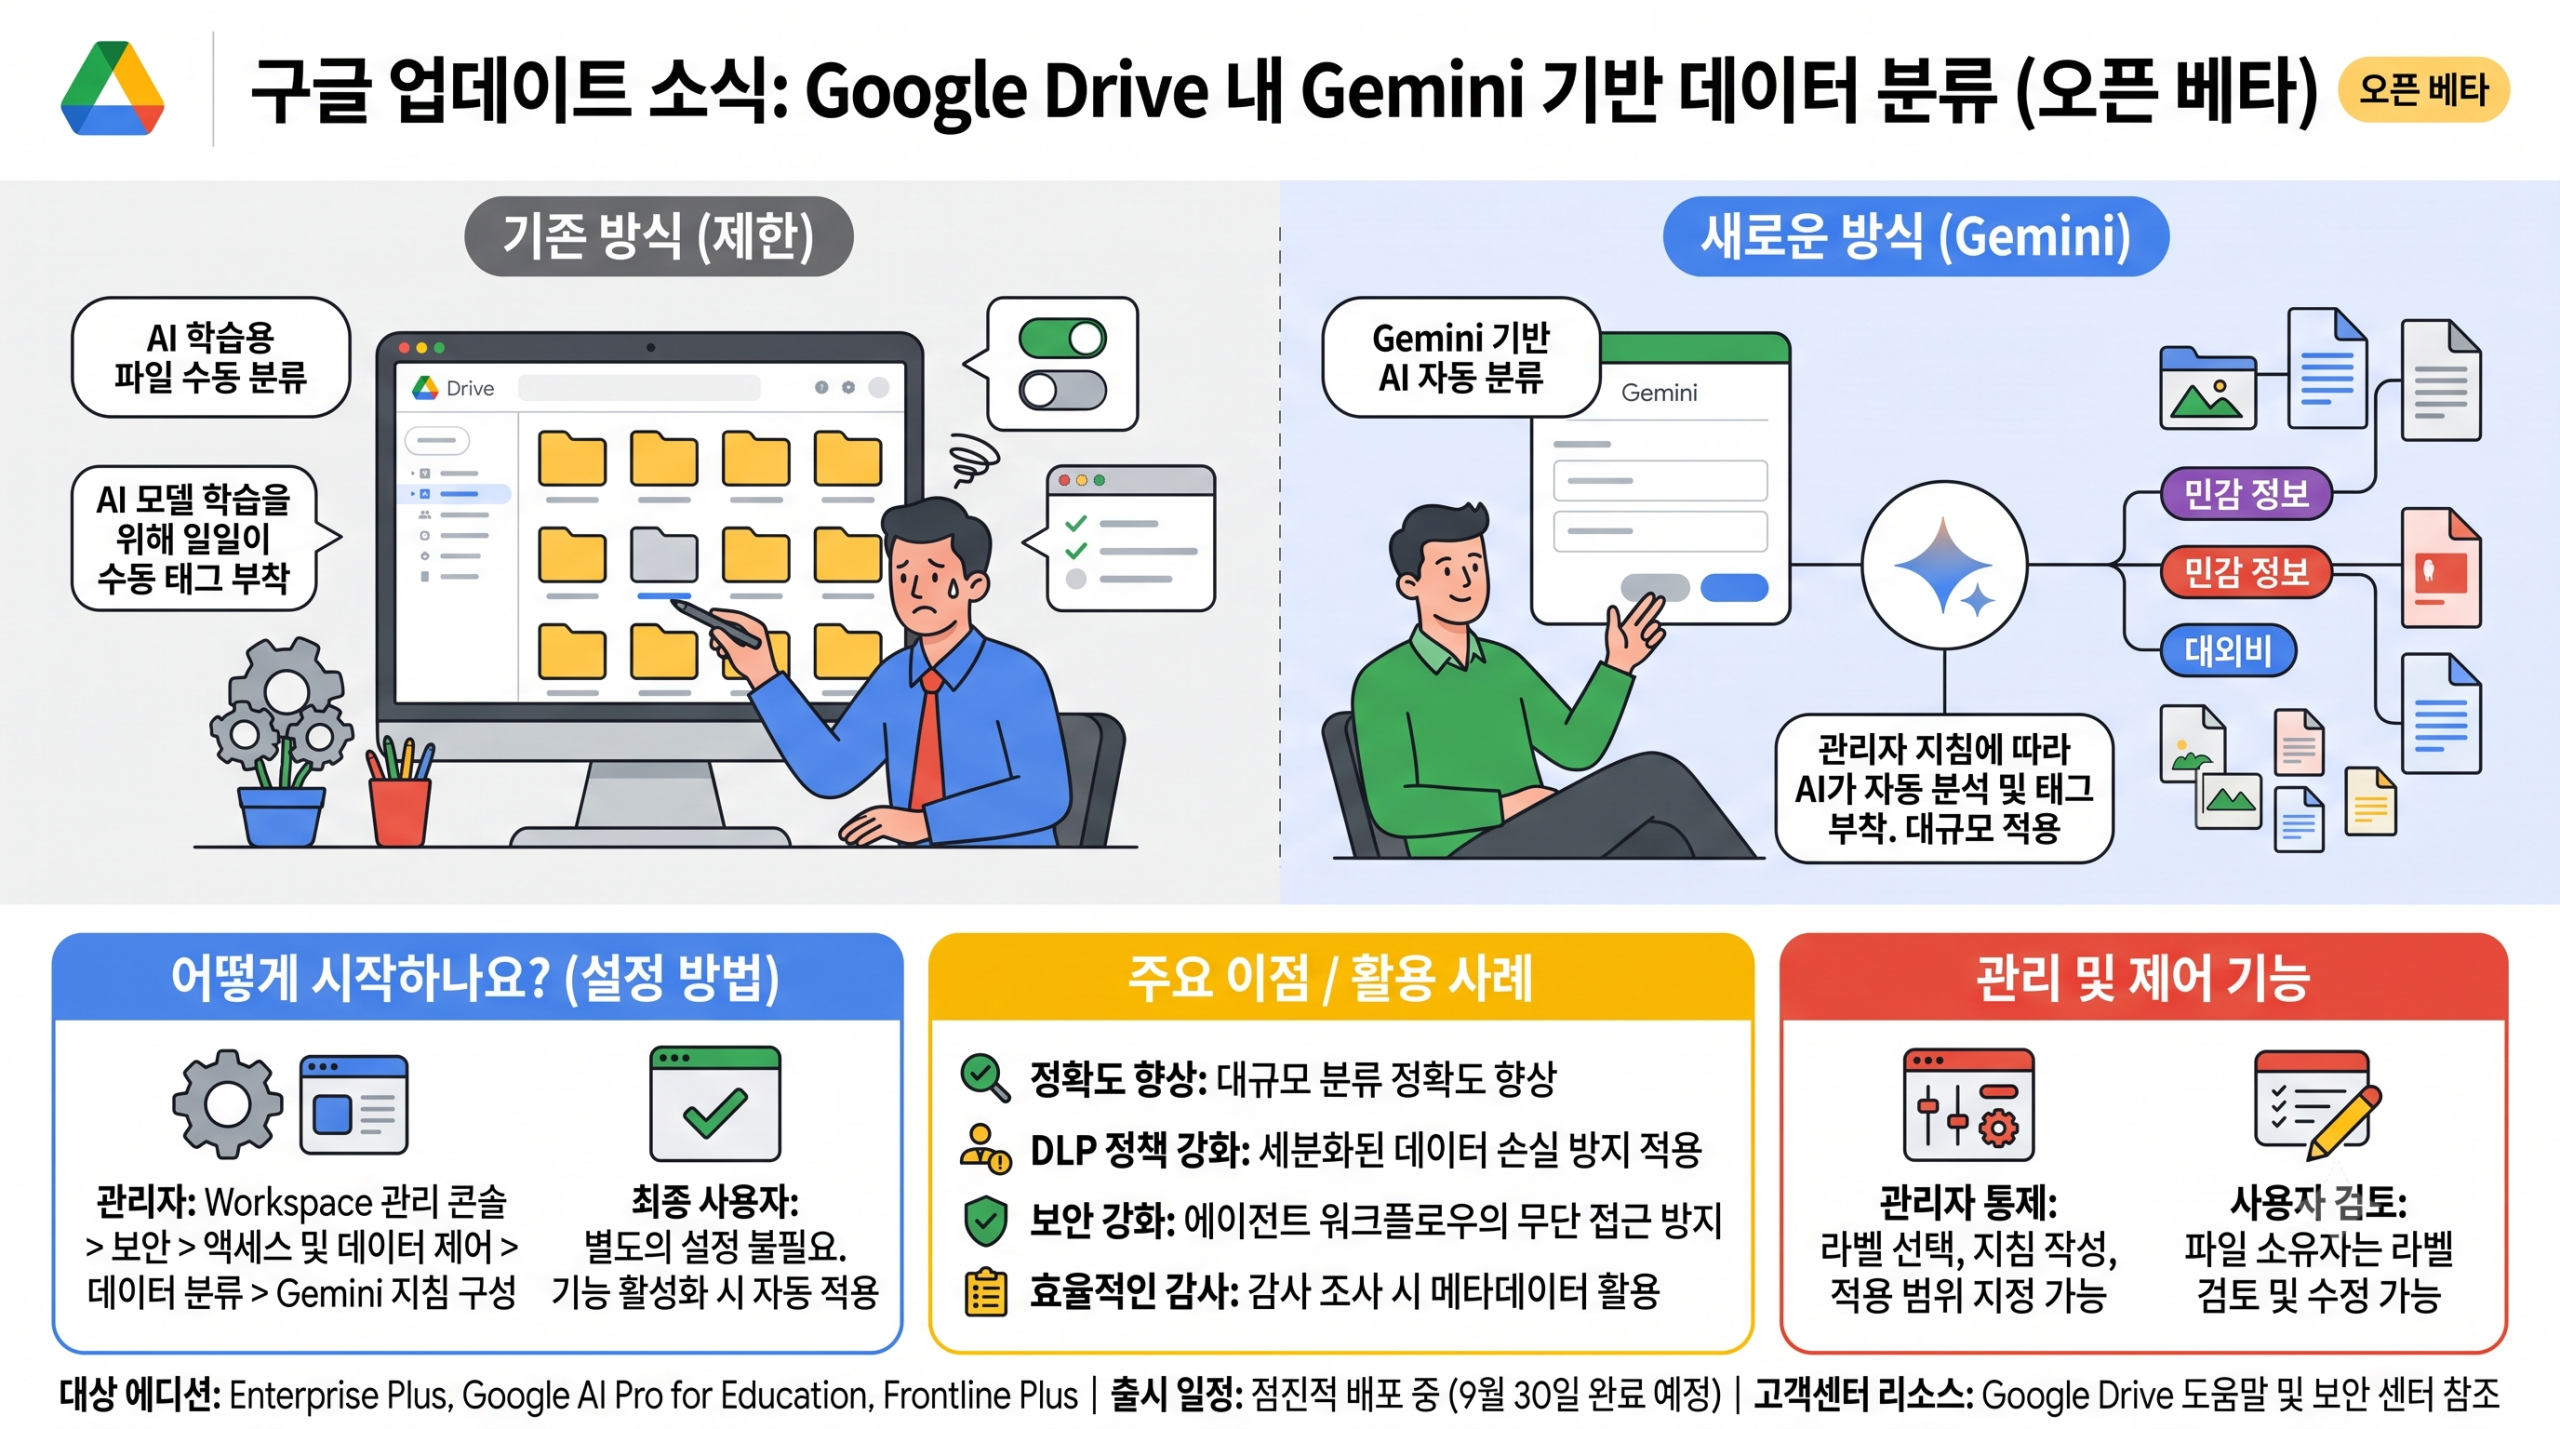
이전에는 관리자가 Google Drive에 대해 신뢰 규칙(Trust rules)과 데이터 손실 방지(DLP) 정책을 각각 별도로 사용하여 사용자/그룹 기반 공유 제어를 관리했습니다. 이번 업데이트를 통해 관리자는 데이터 민감도(분류 라벨 또는 DLP 조건)와 데이터를 공유할 대상(조직 단위, 그룹 또는 도메인과 같은 신뢰 규칙 기준)을 함께 평가하는 세분화된 콘텐츠 인식 공유 경계를 단일 설정으로 구축할 수 있습니다.
이 기능은 다음 세 가지 대상 제한 옵션을 지원합니다.
-
모든 외부 사용자와의 공유 차단: 콘텐츠 기준을 충족하는 파일이 조직 외부로 공유되는 것을 방지합니다.
-
특정 사용자(허용 목록)를 제외한 모든 내부 및 외부 공유 차단: 신뢰할 수 있는 내부 조직 단위(OU), 그룹 또는 외부 도메인으로 구성된 허용 목록에만 액세스를 제한합니다.
-
특정 사용자(차단 목록)와의 공유 차단: 특정 내부 조직 단위, 그룹 또는 외부 관계자(공급업체나 계약업체 등)와의 공유를 명시적으로 차단하면서 그 외의 모든 대상과의 공유는 허용합니다.
주요 핵심 기능
- 관리자가 데이터 민감도 및 공유 대상 제어를 단일 규칙으로 통합하여 Google Drive의 데이터 유출을 방지하고 보안을 한층 더 강화할 수 있습니다.

✏️ 사용 방법
- 관리자
- 관리자 콘솔에서 데이터 보호 규칙을 구성할 때 앱으로 ‘Google Drive’를 선택하고 ‘공유 차단’ 옵션을 선택하여 이 기능을 사용할 수 있습니다.
- 최종 사용자
- 이 기능에 대한 별도의 최종 사용자 설정은 없습니다.
📅적용 날짜
- 빠른 출시 및 예정 출시 도메인: 2026년 9월 14일부터 점진적 출시(기능 표시까지 최대 15일 소요)
✏️ 관련 링크
- Google Workspace 관리자 고객센터: 데이터 보호 규칙에서 공유 범위 설정하기
∴ 해당 내용은 2026년 9월 15일 Google Workspace 업데이트 블로그 내용을 번역한 것입니다.