
HALO Agentic SOC는
알림에서 멈추지 않습니다.
AI의 속도와 HALO 전문가의 통찰로,공격을 끝까지 추적해 즉시 답을 드립니다.
AI 에이전트가 흩어진 로그를 연결해, 공격의 시작부터 끝까지 추적하고,
침입 여부와 피해 범위까지 밝혀냅니다. 영향도가 큰 조치는 HALO 보안
전문가의 판단을 더해, 신뢰도 높은 대응을 지원합니다.
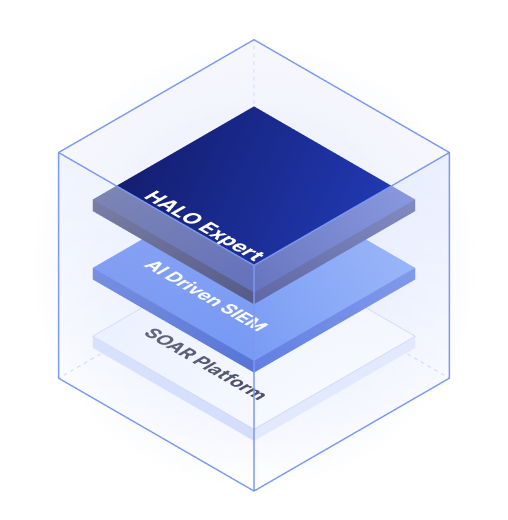
보안 운영에 답을 더하다.
알림 너머 위협의 맥락을 파악해, 답을 드리고 조치까지 이어갑니다.환경이 늘어나도 한눈에 보며, 모든 대응은 기록으로 증명됩니다.
-
맥락 기반 분석과 명확한 판단
Google SecOps 기반 AI 에이전트가 침입 여부·경로·피해 범위를 분석하고 조치합니다. 심층 대응에는 HALO 전문가의 판단을 더합니다.
-
통합 가시성과 유연한 확장
분산된 클라우드·보안 솔루션부터 사내 AI 서비스까지 하나의 관제로 연결합니다. MSP 고객은 기존 인프라에 관제를 더해 공백 없이 범위를 넓혀갑니다.
-
일관된 대응과 증적 관리
AI가 편차없이 일관된 기준으로 분석하고, HALO 전문가는 심층 조치를 재검증합니다. 대응 이력은 ISMS-P 증적으로 남습니다.
물음표를 남기지 않는 AI 보안 관제
‘공격이 침투했는지, 어디로 갔는지, 어떤 피해가 있는지.’하나의 공격을 단계마다 끝까지 따라가 확인합니다.
-
1
공격이 실제로들어왔는지 판단
WAF 탐지 결과와 클라우드 로그를 결합해 차단·시도· 침입 성공을 구분.
-
2
어디로, 어떤 권한으로들어 왔는지 추적
클라우드 감사·위협 탐지· 네트워크 흐름 로그를 연결해 공격 단계를 MITRE ATT&CK 기준으로 식별.
-
3
실제 피해 범위 확인
서버 OS·DB·스토리지·EDR 로그로 위협 헌팅을 수행해피해 여부와 범위를 확정.
-
4
판단과 조치까지 담은 통보
침입 여부·경로·피해·조치 권고를 한 번에 통보하고, 일일·월간 보고서와 보안 권고문까지 자동 생성.
-
5
환경이 늘어도유연한 확장
Google SecOps 기반으로 멀티 클라우드와 이기종 솔루션을 하나의 관제에 연결하고, 필요한 로그만 단계적으로 추가.

판단과 조치까지 담은 통보
탐지 알림에서 끝나지 않고, 침입 여부·경로·피해·조치 권고까지 한 번에 통보합니다.


환경이 늘어도 유연한 확장
Google SecOps 기반으로 멀티 클라우드와 이기종 솔루션을 하나의 관제에
연결하고, 필요한 로그부터 단계적으로 넓혀갑니다.
연동 추가 = 서비스 확장

도입부터 운영까지, 이렇게 진행됩니다
고객 환경 진단부터 24×7 운영, 정기 보고까지 HALO가 전 과정을 함께합니다.
-

진단 및 로그 연계
고객 환경을 진단하고 클라우드 인프라·경계 보안·사내 AI/MCP 엔드포인트 로그 연동
-

탐지 룰 &
AI 에이전트 적용글로벌 룰 90+ 종과 HALO 전용 룰 180+ 개를 적용하고, AI 기반 분석체계 구성
-

중단 없는 24×7
AI 보안 관제Triage Agent가 AI 속도로 전 이벤트를 판정하고, Critical·High는 즉시통보
-

HALO 전문가
검증 대응 (HITL)AI가 제안한 차단·조치에 HALO 전문가의 통찰을 더해 검증하고, 승인 즉시 실행
-

정기 보고 &
범위 확장일일·월간 보고서와 증적을 관리하고, 필요한 로그를 단계적으로 추가
Customer Case
글로벌 엔터테인먼트 기업 H
-
 Challenges
- 로그 증가 시 반복적인 인프라 증설
- 일 단위 용량 제한에 따른 수집 제약
- 장기 로그 검색 지연·분석 병목
-
 Solution
- 완전 관리형 SaaS SIEM으로 전환
- 연간 약정 기반 용량 라이선스 도입
- UDM 정규화·분산 검색으로 고속 조회
-
 Results
- 로그 수집 안정성·보안 가시성 확대
- 로그 검색·위협 대응 시간 단축
- 운영 공수 제로, TCO 최적화
